
امنیت ارز دیجیتال فقط به این نیست که یک کیف پول معروف انتخاب کنید. دارایی ممکنه با افشای عبارت بازیابی، دسترسی غیرمجاز به صرافی، امضای یک مجوز خطرناک یا حتی انتخاب شبکه اشتباه از دست بره. برای همین باید چند لایه امنیت رو همزمان جدی بگیرید: حفاظت از کلیدها، امنیت حساب، شناخت طرف مقابل و بررسی جزئیات انتقال.
اینجا اول تفاوت کیف پول شخصی و حساب صرافی رو روشن میکنیم، بعد میریم سراغ فیشینگ، قراردادهای هوشمند و خطاهای انتقال. هیچ ابزاری امنیت صددرصدی نمیده، اما با چند کنترل ساده و دقیق میشه احتمال بسیاری از اشتباههای قابلپیشگیری رو کمتر کرد.
انواع کیف پول ارز دیجیتال و روشهای نگهداری دارایی
کیف پول رمزارزی در اصل ابزاری برای مدیریت کلیدها و امضای تراکنشهاست؛ خود کوینها در یک پوشه داخل تلفن ذخیره نمیشن. کیف پول به کاربر اجازه میدهد با دادههای شبکه تعامل کند و دارایی مرتبط با آدرسها را ببیند. رابط کاربری خوب، جای درک مسئولیت نگهداری اطلاعات حساس را نمیگیرد.
کیف پول گرم و سرد چه فرقی دارند؟
کیف پول گرم به دستگاه یا محیطی متصل به اینترنت وابسته است و برای استفاده روزمره مناسبتر به نظر میرسد، اما در معرض خطرهای آنلاین هم قرار دارد. کیف پول سرد کلیدهای حساس را دور از اتصال دائمی به شبکه نگه میدارد؛ نمونه شناختهشده آن کیف پول سختافزاری است. اگر کاربر تراکنش مخرب را خودش تأیید کند، حتی سختافزار هم همه خطرها را حذف نمیکند.
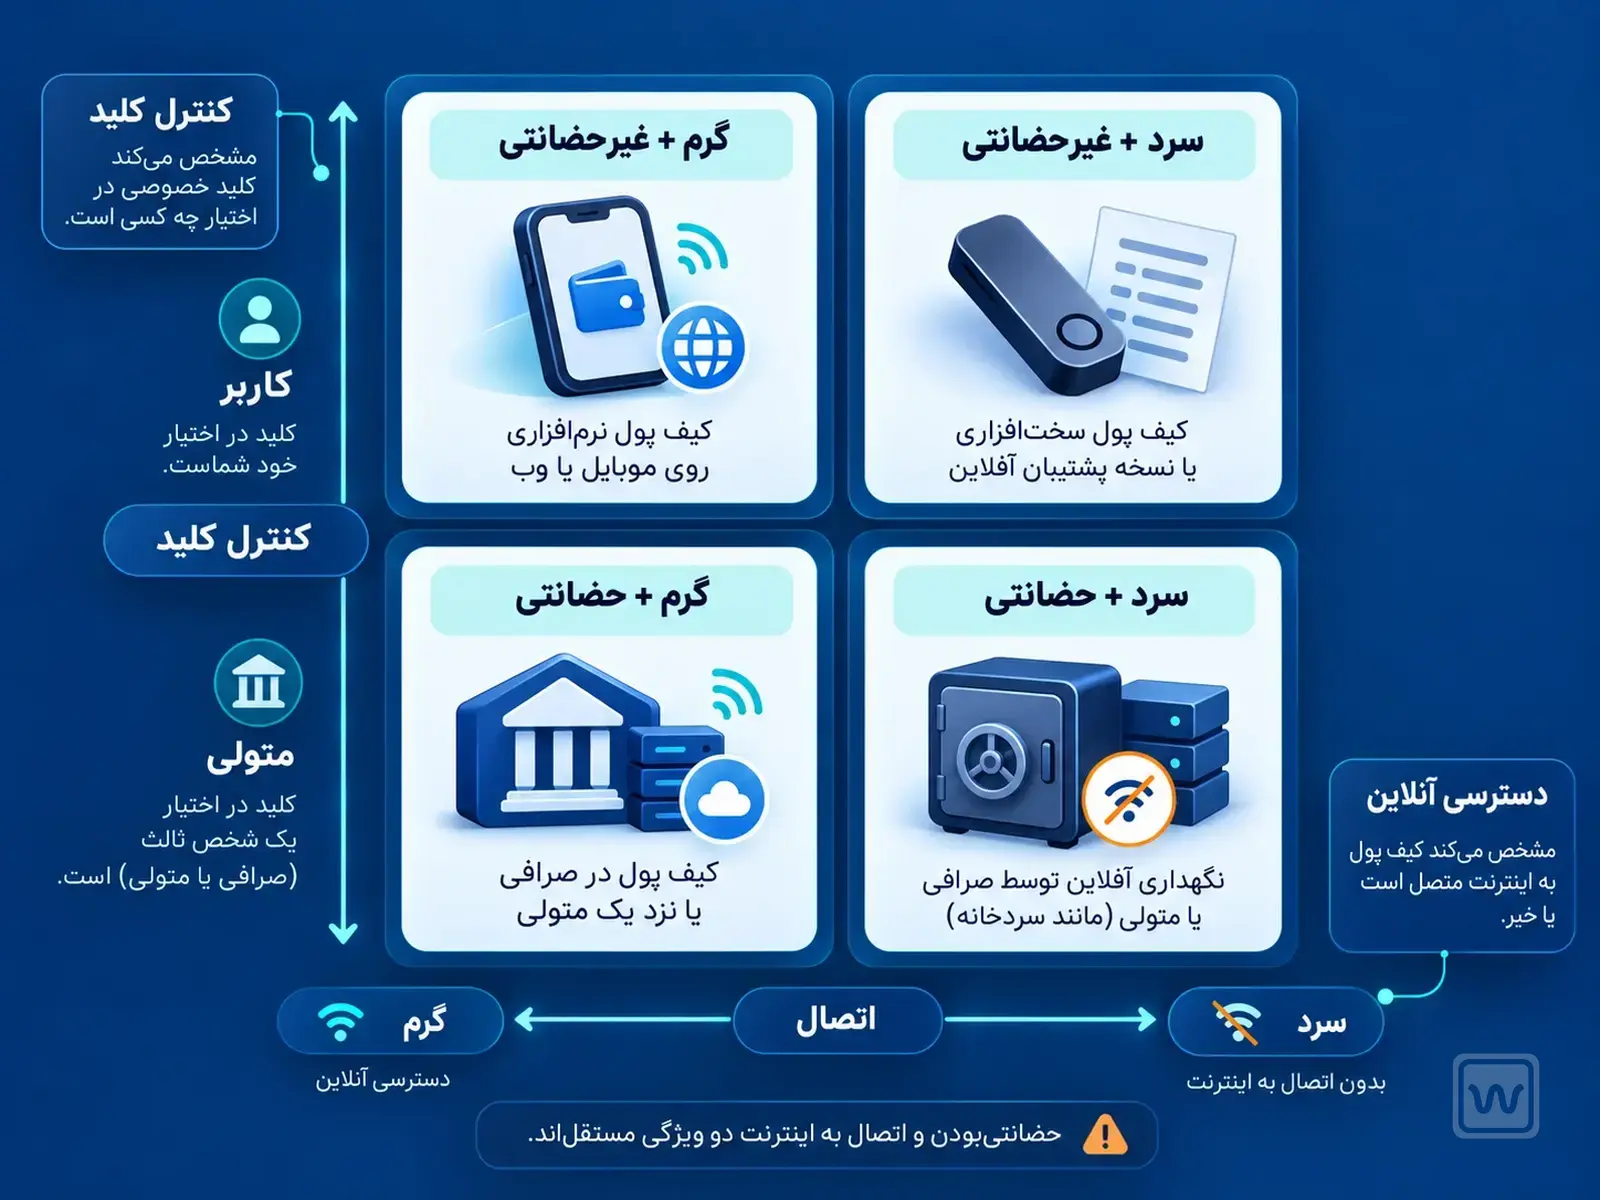
تقسیم دیگر، حضانتی و غیرحضانتی هست. در مدل حضانتی، ارائهدهنده معمولاً کنترل فنی کلیدهای مربوط به موجودی حساب را بر عهده دارد؛ در مدل غیرحضانتی مسئولیت حفاظت از کلید یا عبارت بازیابی مستقیماً بر عهده خود کاربر است. انتخاب به میزان تجربه، نیاز دسترسی، ارزش دارایی و تحمل ریسک بستگی دارد.
بهتر است دارایی مورد استفاده روزمره از اندوختهای که کمتر منتقل میشود جدا باشد. این کار علاوه بر محدودکردن اثر خطا، پیگیری رفتار تراکنشها را آسانتر میکند؛ اما انتخاب راهبرد و محل نگهداری باید با شرایط واقعی هر فرد سازگار باشد.
در انتخاب کیف پول، دو محور را از هم جدا کنید: آیا کلیدها نزد خودتان هستند یا سرویس دیگری آنها را کنترل میکند؛ و آیا ابزار امضاکننده دائماً به اینترنت متصل است یا معمولاً آفلاین نگهداری میشه؟ این دو موضوع با هم یکسان نیستند. برای مثال ممکن است یک سرویس حضانتی بخش عمده دارایی مشتریان را در سیستمهای آفلاین نگهداری کند، اما کاربر همچنان کلید آنها را شخصاً کنترل نکند. فهم همین تمایز کمک میکند واژه «سرد» را با مالکیت و اختیار برداشت اشتباه نگیرید.
عبارت بازیابی و کلید خصوصی چیست و چگونه باید از آنها محافظت کرد؟
کلید خصوصی دادهای حساس برای کنترل و امضای تراکنش است. در بسیاری از کیف پولهای امروزی، عبارت بازیابی مجموعهای از واژههاست که با روش مشخص برای بازیابی مجموعهای از کلیدها استفاده میشود. این دو کاملاً مترادف نیستند، ولی افشای هر کدام در شرایط مربوط میتواند به سرقت دارایی منجر شود.
عبارت بازیابی را کجا نباید وارد کنیم؟
عبارت بازیابی را نباید در پیامرسان، ایمیل، فرم پشتیبانی یا صفحهای که ادعا میکند حساب شما را «تأیید» میکند وارد کرد. پشتیبان واقعی کیف پول برای پاسخ به سؤال معمولی به این عبارت نیازی ندارد. گرفتن اسکرینشات و ذخیره خودکار آن در فضای ابری بدون تدابیر امنیتی هم سطح خطر را افزایش میدهد.
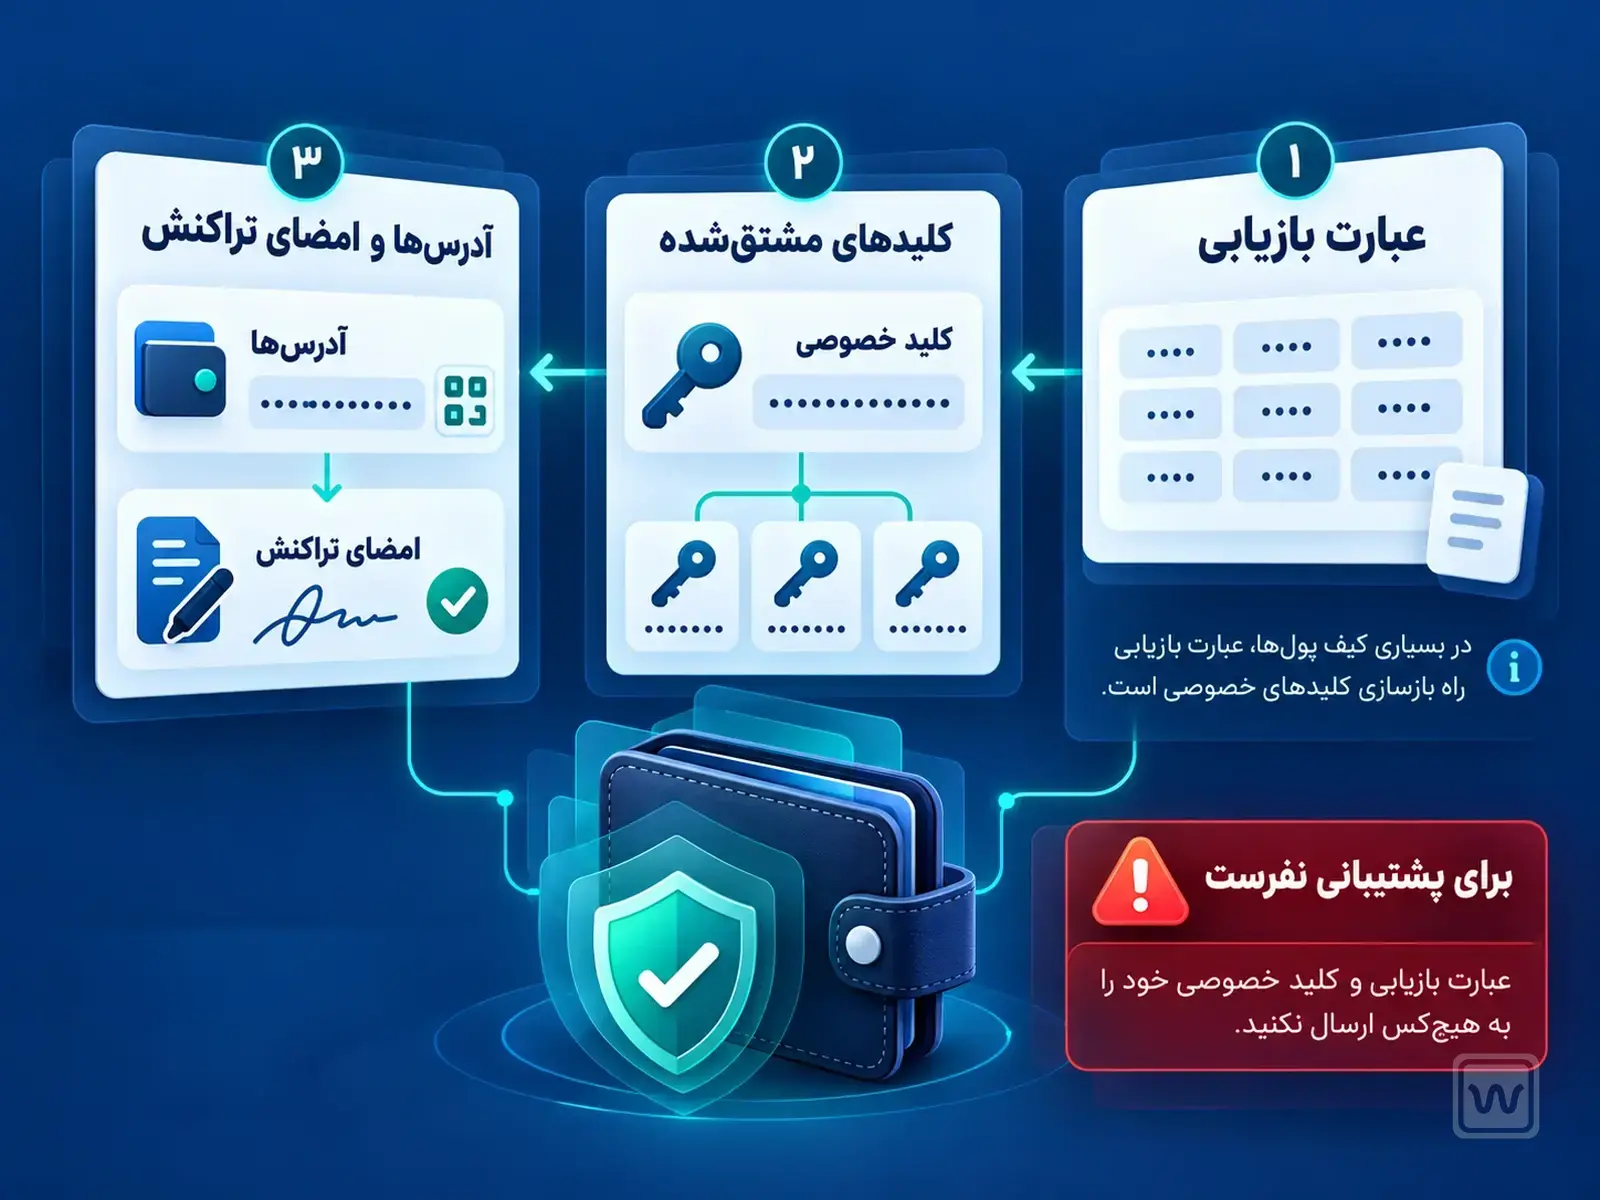
نسخه پشتیبان باید دقیق، خوانا و در محلی قابلدسترسی برای صاحب قانونی دارایی نگهداری شود. گمکردن عبارت بازیابی در مدل غیرحضانتی ممکن است به از دست رفتن دائمی دسترسی منجر شود. نسخههای متعددِ بدون حفاظت هم خطر سرقت را بالا میبرند؛ باید میان بازیابیپذیری و جلوگیری از افشا تعادل ساخت.
برای آزمایش روش بازیابی فقط از فرایند رسمی کیف پول و محیط مطمئن استفاده کنید. بازنویسی عبارت در وبسایت ناشناس با عنوان «بررسی سلامت سیدفریز» کار ایمنی نیست.
پشتیبانگیری تنها نوشتن چند واژه نیست؛ باید اطمینان حاصل کنید نسخه نگهداریشده کامل و قابل خواندن است و صاحب قانونی دارایی راه بازیابی را میداند. در عین حال آزمایش بازیابی نباید به ورود عبارت در سایت یا نرمافزار ناشناس تبدیل شود. اگر اطلاعات حساس قبلاً فاش شده، تغییر رمز ورود برنامه معمولاً راهحل کافی نیست، زیرا کنترل کلیدها ممکن است به فرد دیگر هم منتقل شده باشد. در این شرایط باید بر اساس راهنمای معتبر کیف پول درباره مهاجرت امن به مجموعه کلید تازه تصمیم گرفت.
صرافی متمرکز چیست و چگونه کار میکند؟
صرافی متمرکز معمولاً حساب کاربری، دفتر سفارش یا سامانه خریدوفروش و زیرساخت نگهداری دارایی را در یک سرویس ارائه میکند. این خدمات ممکن است کار با بازار را برای کاربر سادهتر کنند، اما در مقابل، نگهداری دارایی به وضعیت عملیاتی، امنیت و سیاستهای آن کسبوکار وابسته میشه.
موجودی حساب با کنترل مستقیم کلید فرق دارد
داشتن حساب در صرافی به معنی کنترل مستقیم تمام کلیدهای دارایی نیست. در بعضی مدلها موجودی کاربر بهصورت بدهی یا تعهد داخلی پلتفرم ثبت میشود و برداشت نیازمند تأیید و پردازش سرویس است. محدودیت برداشت، مقررات و وضعیت مالی ارائهدهنده باید در تصمیم نگهداری لحاظ شوند.
امنیت حساب صرافی با رمز عبور مستقل، احراز هویت چندمرحلهای و بررسی نشستهای فعال بهتر میشه. اما این اقدامات، ریسک طرف مقابل یا اختلال زیرساخت خود صرافی را از بین نمیبرند. بهتر است فقط بر اساس عبارتهایی مثل «امنترین صرافی» تصمیم نگیرید.
ریسکهای نگهداری و معامله ارز دیجیتال در صرافیها
ریسک صرافی چند بخش دارد: دسترسی غیرمجاز به حساب کاربر، حمله به زیرساخت، توقف خدمات، مشکلات نقدینگی یا مسائل حقوقی و محدودیتهای جغرافیایی. سابقه فعالیت یا تبلیغ داشتن کیف پول سرد بهتنهایی نشان نمیدهد یک پلتفرم در برابر همه این خطرها مقاوم است.
برای ارزیابی عملی، به روش برداشت، محدودیتهای اعلامشده، اطلاعات حقوقی شرکت، کانالهای پشتیبانی، شفافیت کارمزد و سیاستهای نگهداری داده توجه کنید. هر ادعای ذخایر یا ممیزی باید با دامنه، تاریخ و روش قابلبررسی همراه باشد. ادعای خود شرکت با تأیید مستقل تفاوت دارد.
کاربران ایرانی باید میان تابعیت، محل اقامت، نشانی اینترنتی و شرایط قراردادی پلتفرم تفاوت بگذارند. اینکه ثبتنام اولیه در یک سرویس ممکن است، به معنی مجازبودن استفاده یا تضمین برداشت نیست. نباید برای تصمیم نگهداری دارایی به دورزدن محدودیتهای خدماتی تکیه کرد.
برای ارزیابی یک صرافی، بهتر است امنیت فنی و توان ایفای تعهدات آن را جدا بررسی کنید. داشتن ورود دومرحلهای یا ادعای استفاده از کیف پول سرد، درباره توان بازپرداخت همه سپردهها در شرایط فشار بازار چیزی را بهتنهایی ثابت نمیکند. همچنین نمایش گواهی یا گزارش ذخایر فقط در صورتی مفید است که دامنه، تاریخ، شیوه سنجش بدهیهای پلتفرم و مرجع بررسی روشن باشد. بدون این اطلاعات، نباید از یک تصویر تبلیغاتی نتیجه گرفت همه داراییها در هر شرایطی قابل برداشتاند.
انواع کلاهبرداری و حملات فیشینگ در بازار ارز دیجیتال
فیشینگ تلاش برای فریب کاربر و گرفتن اطلاعات ورود، عبارت بازیابی یا امضای تراکنش است. مهاجم ممکن است سایت و نشانی بسیار شبیه صرافی واقعی بسازد، نقش پشتیبان را بازی کند یا در شبکه اجتماعی پیام «رفع مسدودی کیف پول» بفرستد. فوریت ساختگی و درخواست اطلاعات محرمانه دو علامت هشدار مهماند.
کلاهبرداری سرمایهگذاری معمولاً با وعده بازده بالا و کمریسک، معرفی افراد مشهور یا نمایش سودهای غیرقابل برداشت همراه است. بعضی پروژهها اجازه برداشت اولیه میدهند تا اعتماد ایجاد کنند و بعد برای آزادسازی وجه درخواست واریز بیشتر دارند. پرداخت پول تازه برای آزادکردن سرمایهای که نزد فرد ناشناس گیر کرده، میتونه زیان را افزایش دهد.
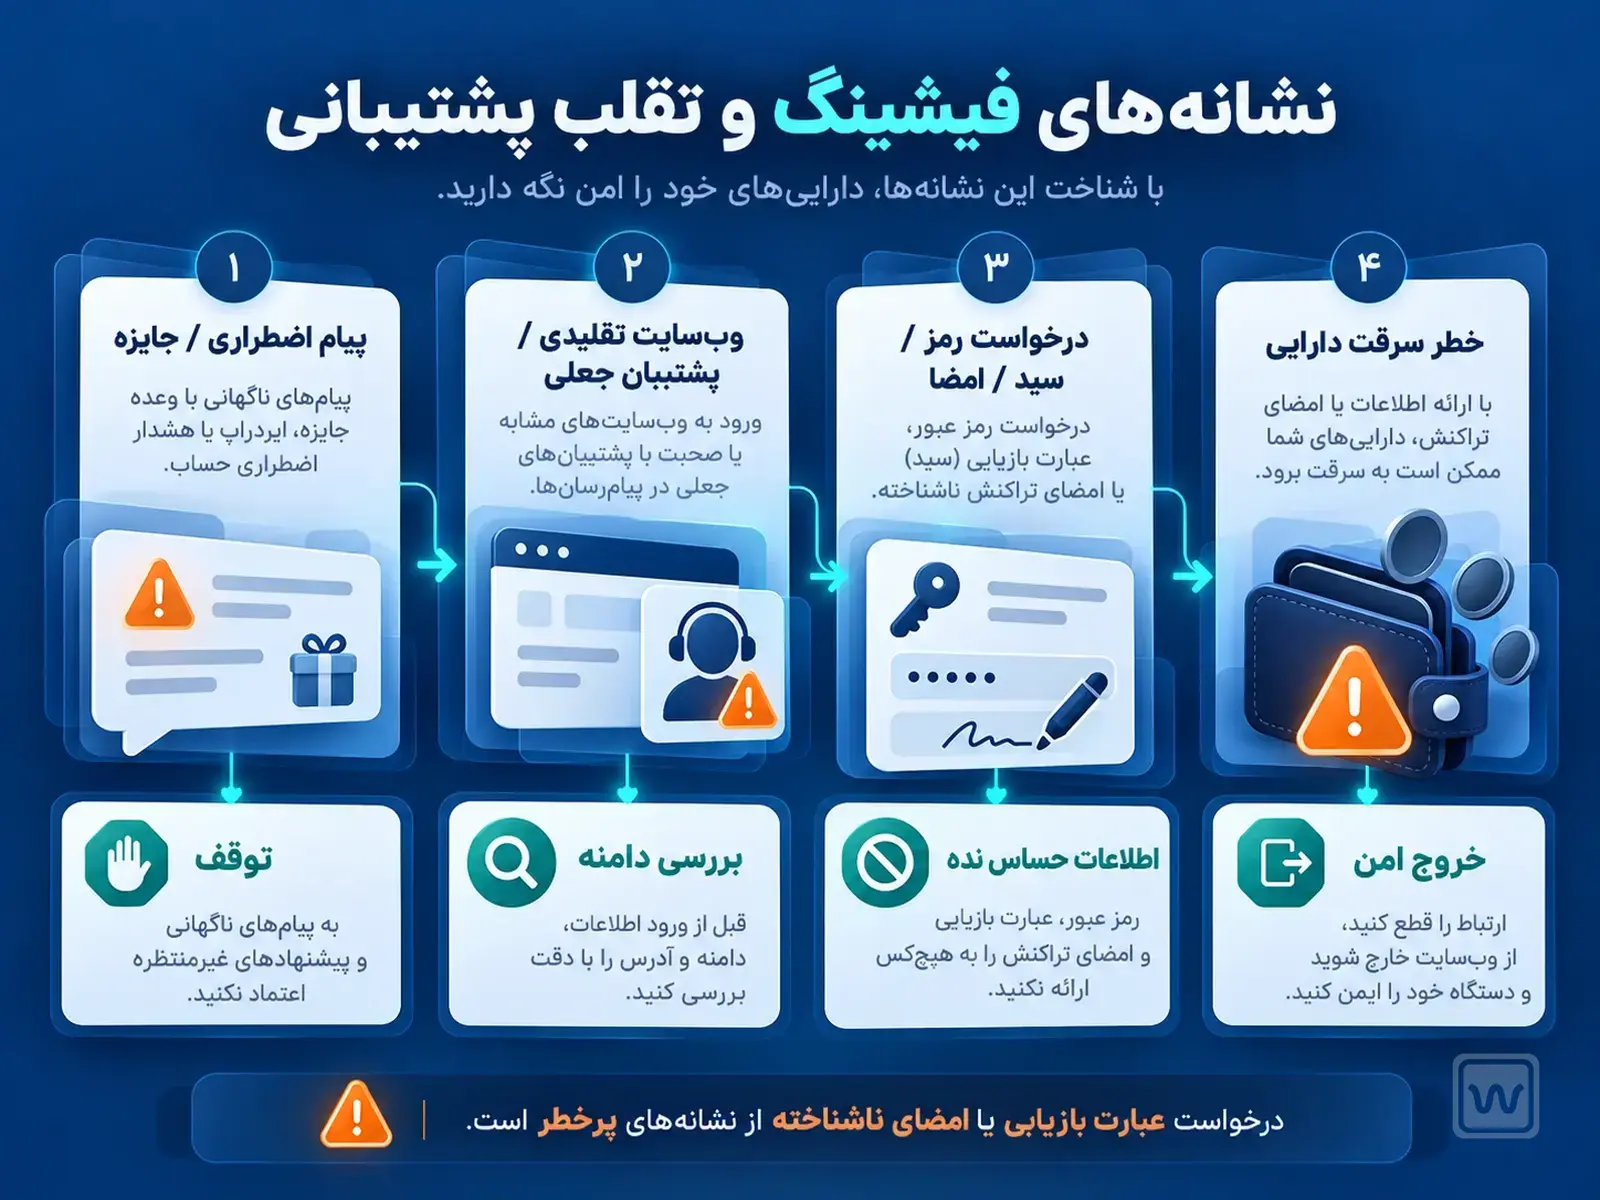
در قراردادهای هوشمند نیز ممکن است کاربر مجوز خرجکردن نامحدود به برنامهای بدهد که بعداً از آن سوءاستفاده کند. خواندن دقیق نشانی قرارداد، دامنه مجوز و نوع امضای درخواستی از کلیک سریع روی دکمه «Connect» یا «Approve» مهمتر است.
روشهای افزایش امنیت کیف پولها و قراردادهای هوشمند
برنامه کیف پول و افزونه مرورگر را از منبع رسمی دریافت کنید و پیش از نصب نشانی ناشر را بررسی کنید. نسخههای تقلبی با نام مشابه میتونن کلیدها را سرقت کنند. بهروزرسانی سیستم عامل، جلوگیری از نصب فایلهای ناشناس و استفاده از رمز عبور قوی خطرهای عمومی دستگاه را هم کاهش میدهد.
دارایی مورد استفاده برای تعامل با قراردادهای تازه را میتوان از کیف پول نگهداری بلندمدت جدا کرد تا یک مجوز اشتباه، همه داراییها را در معرض خطر نگذارد. در محیطهای پشتیبانیشده، بازبینی و لغو مجوزهای قدیمی هم مفید است؛ اما لغو مجوزی که قبلاً برای سوءاستفاده استفاده شده، دارایی منتقلشده را برنمیگرداند.
عبارت «قرارداد ممیزیشده» را تضمین امنیت ندانید. ممیزی ممکن است بخشی از کد یا نسخه خاصی را در زمانی مشخص بررسی کرده باشد. تغییرات بعدی، وابستگی به اوراکل، پل و اختیارات مدیر قرارداد هم باید دیده شوند.
هنگام اتصال کیف پول به یک برنامه، سه اقدام جداگانه را در نظر بگیرید: اتصال برای نمایش آدرس، امضای پیام و صدور مجوز خرجکردن دارایی. اینها لزوماً پیامد یکسان ندارند. بهخصوص مجوز گسترده خرجکردن توکن ممکن است پس از پایان استفاده از برنامه باقی بماند. بررسی دورهای مجوزها و استفاده از کیف پول جدا برای تعامل با قراردادهای ناشناخته میتواند اثر خطای احتمالی را محدود کند، اما جانشین مطالعه نشانی قرارداد و فهم جزئیات درخواست امضا نیست.
امنیت تراکنشهای ارز دیجیتال و روشهای جلوگیری از انتقال اشتباه
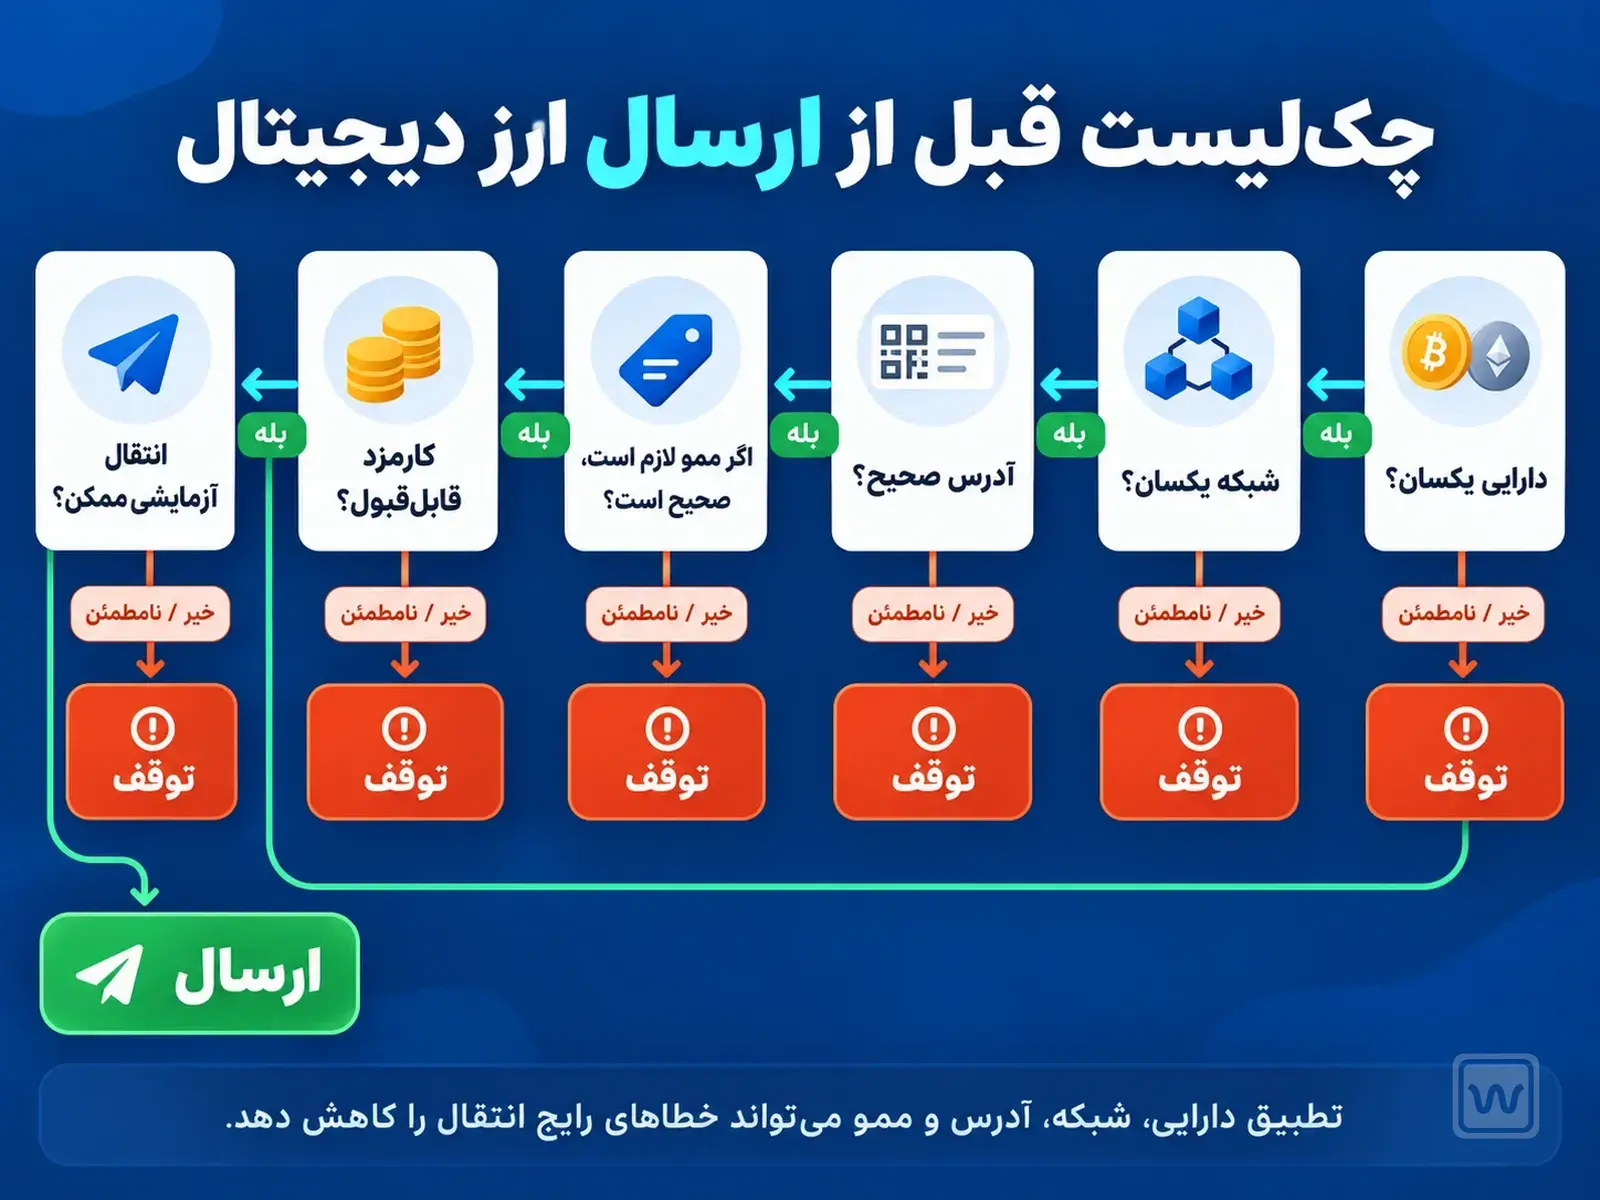
پیش از انتقال، دارایی، شبکه، نشانی مقصد و در صورت نیاز ممو یا تگ را جداگانه تطبیق دهید. ممکن است دو سرویس از یک نماد مانند USDT پشتیبانی کنند ولی روی شبکههای متفاوت. تطبیقنداشتن شبکه میتونه انتقال را دشوار، پرهزینه یا غیرقابل بازیابی کند؛ ظاهر مشابه آدرس هم اثبات سازگاری نیست.
اگر مقصد، صرافی یا کیف پول شخص دیگری است، روش رسمی دریافت را از همان مقصد بگیرید. آدرس را پس از جایگذاری دوباره بررسی کنید، چون بدافزار ممکن است محتوای حافظه موقت را عوض کند. برای مبالغ مهم، انتقال آزمایشی کوچک در شبکه و با شرایط درست میتواند احتمال خطای انسانی را کمتر کند.
پس از ارسال، وضعیت تراکنش را چطور پیگیری کنیم؟
پس از ارسال، شناسه تراکنش را در اکسپلورر همان شبکه بررسی کنید. وضعیت ثبت روی زنجیره با واریز نهایی به حساب مقصد همیشه همزمان نیست؛ سرویس مقصد ممکن است تأییدهای بیشتری بخواهد یا برداشت/واریز را موقتاً متوقف کرده باشد. در پیگیری، شناسه تراکنش و اطلاعات غیرحساس را ارائه دهید، نه عبارت بازیابی.
اگر انتقال اشتباه رخ داد، از ارسال مجدد شتابزده پرهیز کنید. اول شبکه، آدرس، وضعیت تراکنش و شرایط مقصد را مشخص و سپس فقط با پشتیبانی رسمی تماس بگیرید. هیچ فرد ناشناسی نمیتواند با دریافت عبارت بازیابی، «لغو قطعی» یک تراکنش نهاییشده را تضمین کند.
مدیریت امنیت رمزارز یک کار یکباره نیست. ترکیب نگهداری درست کلید، بررسی طرف مقابل، محدودکردن دسترسی قراردادها و کنترل جزئیات تراکنش میتونه بسیاری از خطرها را کمتر کند. مهمترین قاعده این است: قبل از واردکردن اطلاعات حساس یا امضای هر درخواست، دقیق بدانید چه اختیاری به چه کسی میدهید.
اگر دارایی برای فرد یا شرکتی ارسال میشود که آدرس را در پیامرسان فرستاده، بهتره از مسیر دیگری نیز درستی مقصد را تأیید کنید. مهاجم ممکن است به حساب پیامرسان طرف مقابل دسترسی یافته باشد یا پیام جعلی بفرستد. حتی کنترل چند نویسه ابتدایی و انتهایی آدرس کافی نیست اگر منبع اولیه آدرس قابل اعتماد نباشد. اصل اساسی این است که پیش از ارسال مبلغ مهم، هویت مقصد، شبکه و شرایط دریافت از کانال مستقل و معتبر بررسی شود.
سوالات متداول
1. آیا کیف پول سختافزاری جلوی امضای تراکنش مخرب را میگیرد؟
نه همیشه. اگر کاربر در دستگاه خود مجوز یا تراکنشی خطرناک را تأیید کند، سختافزار نمیتواند همه پیامدهای آن را حذف کند.
2. اگر عبارت بازیابی کیف پول فاش شود، تغییر رمز برنامه کافی است؟
خیر. در کیف پولهای وابسته به آن عبارت، فرد دیگری ممکن است به کلیدها دسترسی داشته باشد. باید مطابق راهنمای معتبر کیف پول درباره انتقال امن به کیف پول تازه اقدام کرد.
3. آیا تأیید تراکنش در اکسپلورر به معنی واریز فوری به حساب صرافی است؟
خیر. صرافی ممکن است برای اعتباردادن به حساب، تأییدهای بیشتر یا پردازش داخلی داشته باشد. وضعیت حساب مقصد باید جداگانه بررسی شود.