
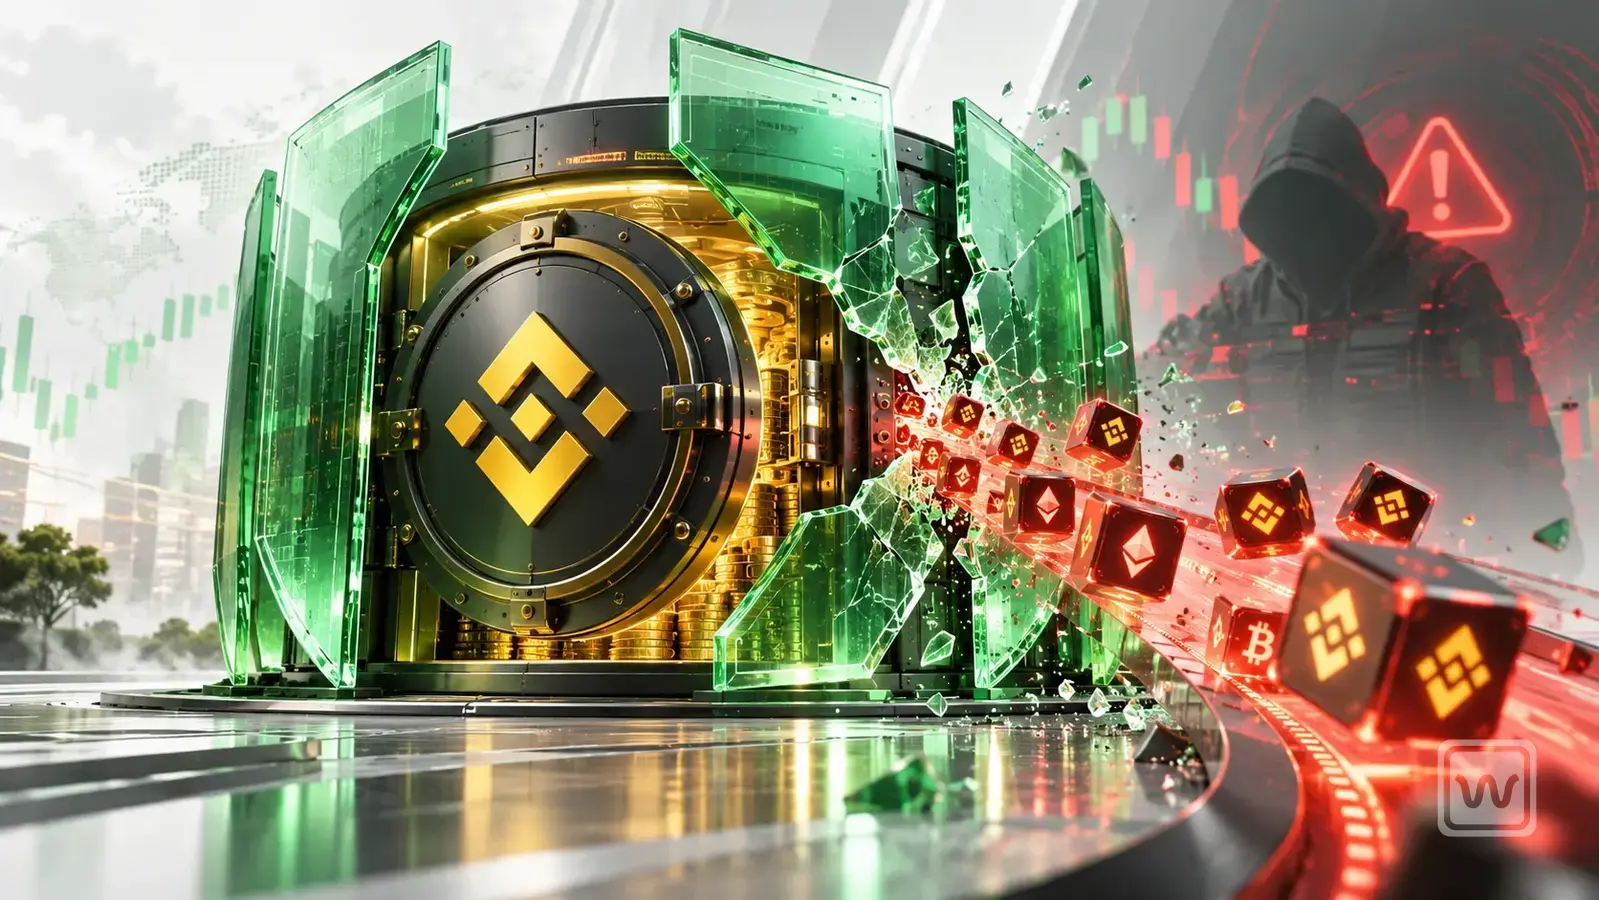
در ۲۹ اکتبر ۲۰۲۶ (۷ آبان ۱۴۰۵)، بایننس اعلام کرد حدود ۶.۳ میلیارد دلار رمزارز از کیف پولهای گرم صرافی سرقت شده است. برداشتها پس از حمله موقتا متوقف شدند و طبق اطلاعیههای منتشرشده تا ۳۱ اکتبر ۲۰۲۶ (۹ آبان ۱۴۰۵)، حدود ۳ میلیارد دلار از داراییهای مرتبط مسدود شده بود. برای فهم این حادثه باید سه موضوع را از هم جدا کنیم: آنچه صرافی تایید کرده، فرضیههای فنی درباره مسیر نفوذ و تاثیری که ماجرا بر دسترسی کاربران به دارایی گذاشته است.
ماجرای هک بایننس فقط به بزرگی رقم سرقت محدود نیست. پرسش اصلی این است که مهاجم چطور توانسته از زیرساخت یک صرافی بزرگ دستور برداشت غیرمجاز صادر کند و چنین اتفاقی برای امنیت دارایی کاربران چه معنایی دارد. پاسخ به این پرسش را باید از ادعاهای تاییدشده شروع کنیم، نه روایتهایی که هنوز در دست بررسیاند.
در هک بایننس چه اتفاقی افتاد؟
بر اساس دومین اطلاعیه رسمی بایننس در ۳۰ اکتبر ۲۰۲۶ (۸ آبان ۱۴۰۵)، کیف پولهای گرم صرافی حدود ساعت ۲۰:۰۵ به وقت UTC روز قبل مورد حمله قرار گرفتند. هدف مهاجمان کیف پولهای گرم صرافی بود؛ کیف پولهایی که برای انجام عملیات روزمره انتقال دارایی به سامانههای آنلاین متصلاند. بایننس ارزش تقریبی داراییهای خارجشده را ۶.۳ میلیارد دلار اعلام کرده است. این رقم برآورد خود شرکت از حادثه است و ممکن است با انتشار گزارش نهایی جزییات آن روشنتر شود.
بایننس از بیت کوین (BTC)، اتریوم (ETH)، تتر (USDT)، یواسدی کوین (USDC) و بایننس کوین (BNB) بهعنوان نمونههایی از داراییهای درگیر نام برده است. اعلام نام این رمزارزها به این معنی نیست که موجودی تمام دارندگان آنها یا حساب تکتک مشتریان مستقیما هک شده است؛ موضوع فعلا نفوذ به زیرساخت نگهداری و برداشت دارایی صرافی است.
برداشت از بایننس متوقف شد؛ واریزها چه وضعی دارند؟
این صرافی پس از شناسایی مشکل، برداشتها را برای بررسی امنیتی متوقف کرد و مجوزهای آسیبدیده را لغو کرد. در اطلاعیه دوم تاکید شده که واریزها و سرویسهای تحت تاثیر قرارنگرفته همچنان فعال ماندهاند. بایننس هدفگذاری کرده بود برداشتها را پس از تکمیل بررسیها و بهصورت مرحلهای از سر بگیرد؛ اما زمان هدفگذاریشده را نباید با بازگشایی قطعی خدمات اشتباه گرفت. وضعیت لحظهای برداشت هر دارایی باید از اعلان رسمی همان صرافی بررسی شود.
هکرها چگونه به بایننس نفوذ کردند؟
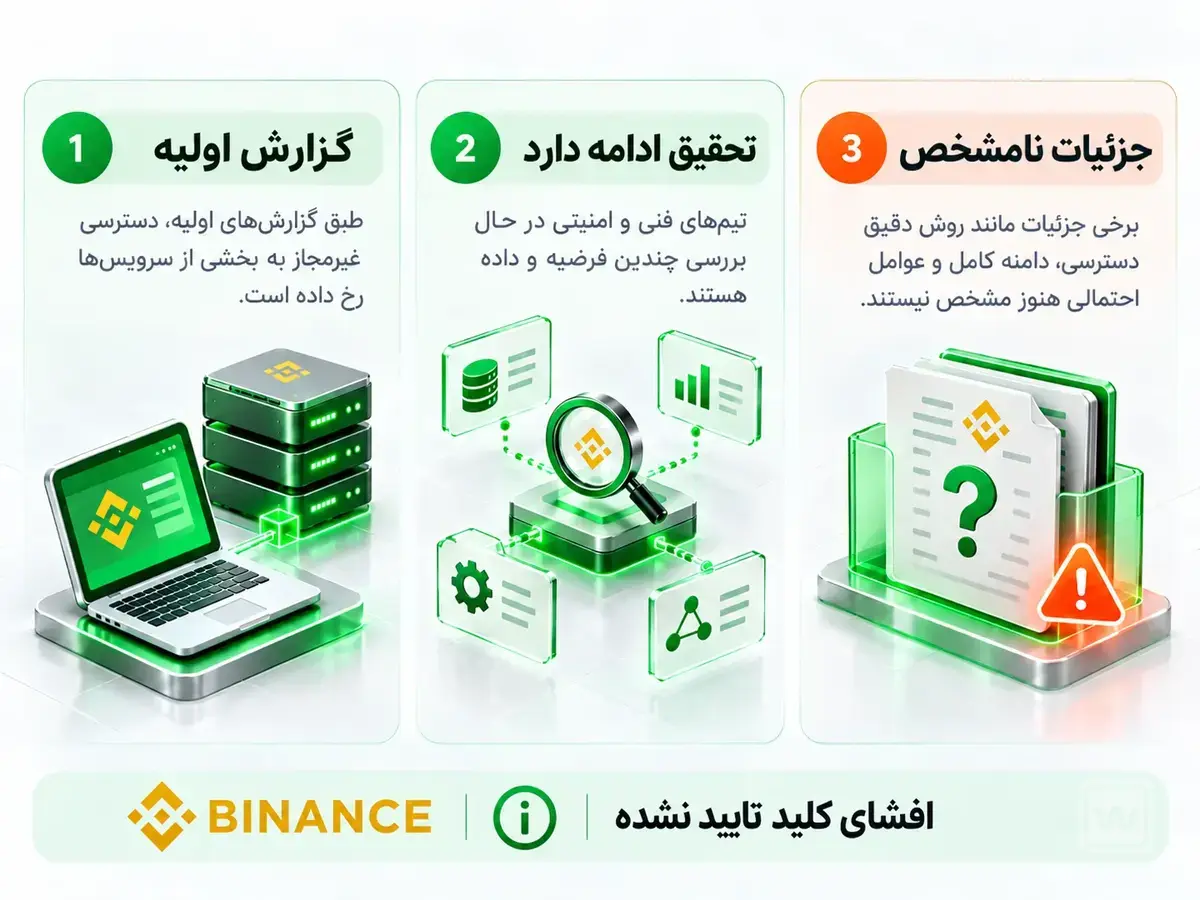
در نخستین توضیح فنی، بایننس احتمال داد لپتاپ آلوده یکی از مهندسان زیرساخت و عملیات نرمافزاری (DevOps) نقطه ورود مهاجم بوده باشد. طبق این فرضیه، مهاجم پس از دسترسی به یک کانتینر خدماتی، توانسته درخواستهای برداشت غیرمجاز ثبت کند. کانتینر در اینجا محیطی نرمافزاری برای اجرای یک سرویس است؛ نه کیف پول دیجیتال یا دستگاه فیزیکی.
اما اطلاعیه بعدی یک نکته تعیینکننده داشت: تیم تحقیق بایننس گفته علاوه بر احتمال آلودگی لپتاپ، نقاط نفوذ دیگری هم شناسایی شدهاند. بنابراین اینکه «هکر فقط با هک لپتاپ یک کارمند ۶.۳ میلیارد دلار برداشت کرد» روایت کامل و تاییدشدهای نیست. هنوز معلوم نیست هر نقطه نفوذ چه نقشی داشته و کنترلهای داخلی در کدام مرحله بیاثر شدهاند.
برای فهم خطر، یک نمونه فرضی را در نظر بگیریم: سامانه صرافی چند مرحله برای تایید برداشت دارد. اگر مهاجم به بخشی از زیرساخت دسترسی پیدا کند که به درخواست برداشت اعتبار میدهد، ممکن است تراکنش نامعتبر از کنترلها عبور کند. این مثال فقط سازوکار احتمالی خطر را نشان میدهد، نه مسیر تاییدشده حمله بایننس. جزییات حادثه به گزارش فنی نهایی وابسته است.
آیا کلید خصوصی کیف پولهای بایننس لو رفته بود؟
بایننس در اطلاعیه رسمی گفته تا آن زمان شواهدی از افشای کلیدهای خصوصی کیف پولها پیدا نکرده است. این عبارت با ادعای «قطعا هیچ کلیدی فاش نشده» تفاوت دارد. ممکن است بررسیها بعدا اطلاعات تازهای ارایه کنند؛ در حال حاضر تنها میتوان همان یافته گزارششده را نقل کرد.
کلید خصوصی دادهای است که برای امضای تراکنش به کار میرود، اما امنیت برداشت فقط به محرمانهماندن کلید محدود نیست. دسترسی کارکنان، مجوزهای سرویسها، قواعد تایید و محدودیت انتقال هم بخشی از زنجیره امنیتاند. به همین دلیل هک زیرساخت صرافی را نباید با فیشینگ یک حساب کاربری یا افشای عبارت بازیابی شخصی یکی دانست.
سه میلیارد دلار مسدود شد؛ آیا پول کاربران بازمیگردد؟
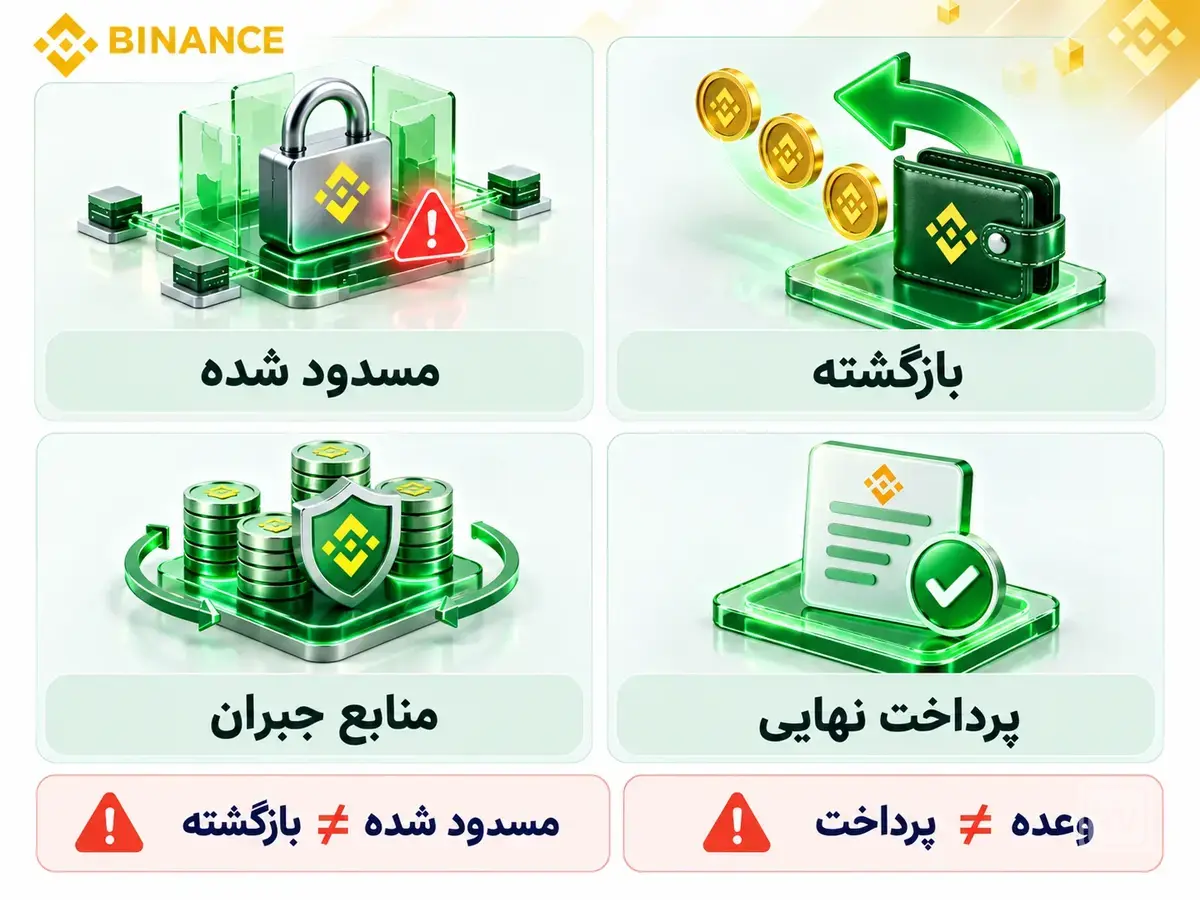
بایننس اعلام کرده با کمک صادرکنندگان دارایی، شرکتهای تحلیل بلاکچین، نهادهای پیگیر و سایر بازیگران صنعت، حدود ۳ میلیارد دلار از داراییهای مرتبط با حمله را روی زنجیره مسدود کرده است. مسدود شدن به این معناست که جابهجایی بخشی از آن داراییها محدود شده؛ نه اینکه تمام مبلغ به کیف پول بایننس برگشته یا کاربران آن را برداشت کرده باشند.
این شرکت وعده داده اثر مالی سرقت را خودش بپذیرد و برای جبران از صندوق حفاظت از کاربران (SAFU) و منابع خزانه شرکتی استفاده کند. در اطلاعیه ۳۰ اکتبر گفته شد بیش از ۶.۳۴ میلیارد دلار برای این هدف کنار گذاشته شده و حدود ۵ میلیارد دلار آن در قالب همان داراییهای آسیبدیده در اختیار است. بایننس همچنین اعلام کرد برای تکمیل ترکیب داراییها، خرید باقیمانده را پیگیری میکند.
این اقدام میتواند بخشی از نگرانی کاربران را کاهش دهد، ولی تعهد به جبران، اختصاص منابع، مسدودسازی داراییهای مسروقه و پرداخت نهایی به کاربران چهار موضوع متفاوتاند. سنجش نتیجه واقعی به بازگشت خدمات برداشت، گزارش ذخایر و بررسی قابلراستیآزمایی تراز داراییها نیاز دارد. بایننس در آن مقطع اعلام کرده بود گزارش تازه اثبات ذخایر را برای ۲ نوامبر ۲۰۲۶ (۱۱ آبان ۱۴۰۵) برنامهریزی کرده است. برای نتیجهگیری درباره پوشش داراییها باید گزارش منتشرشده و روش راستیآزمایی آن را جداگانه بررسی کنیم.
هک بایننس چه تاثیری بر قیمت بیت کوین و بازار داشت؟
خبر حمله در فضایی منتشر شد که بازار رمزارز از قبل تحت فشار بود. بر اساس گزارش FXStreet در ۳۰ اکتبر ۲۰۲۶ (۸ آبان ۱۴۰۵)، بیت کوین در مقطعی به زیر ۷۷ هزار دلار رسید و دادههای منتسب به CoinGlass از لیکویید شدن بیش از ۱.۵ میلیارد دلار موقعیت معاملاتی در یک بازه ۲۴ساعته حکایت داشت. لیکویید شدن یعنی موقعیت اهرمی معاملهگر به دلیل کافی نبودن وثیقه، بهاجبار بسته میشود.
در رخدادهایی از این جنس، نگرانی از توقف برداشت، فروش هیجانی و کاهش تمایل به ریسک میتواند نوسان را تشدید کند. با این حال، همزمان انتظارات مربوط به سیاست پولی آمریکا و فشار عمومی بازار هم بر قیمتها اثر داشتهاند. بنابراین نسبت دادن تمام افت بیت کوین، اتریوم یا سایر رمزارزها به هک بایننس سادهسازی گمراهکنندهای است. این اعداد وضعیت بازار در زمان گزارش را نشان میدهند و پیشبینی حرکت بعدی قیمت نیستند.
صرافیها و شرکتهای رمزارزی چه درس امنیتی میگیرند؟
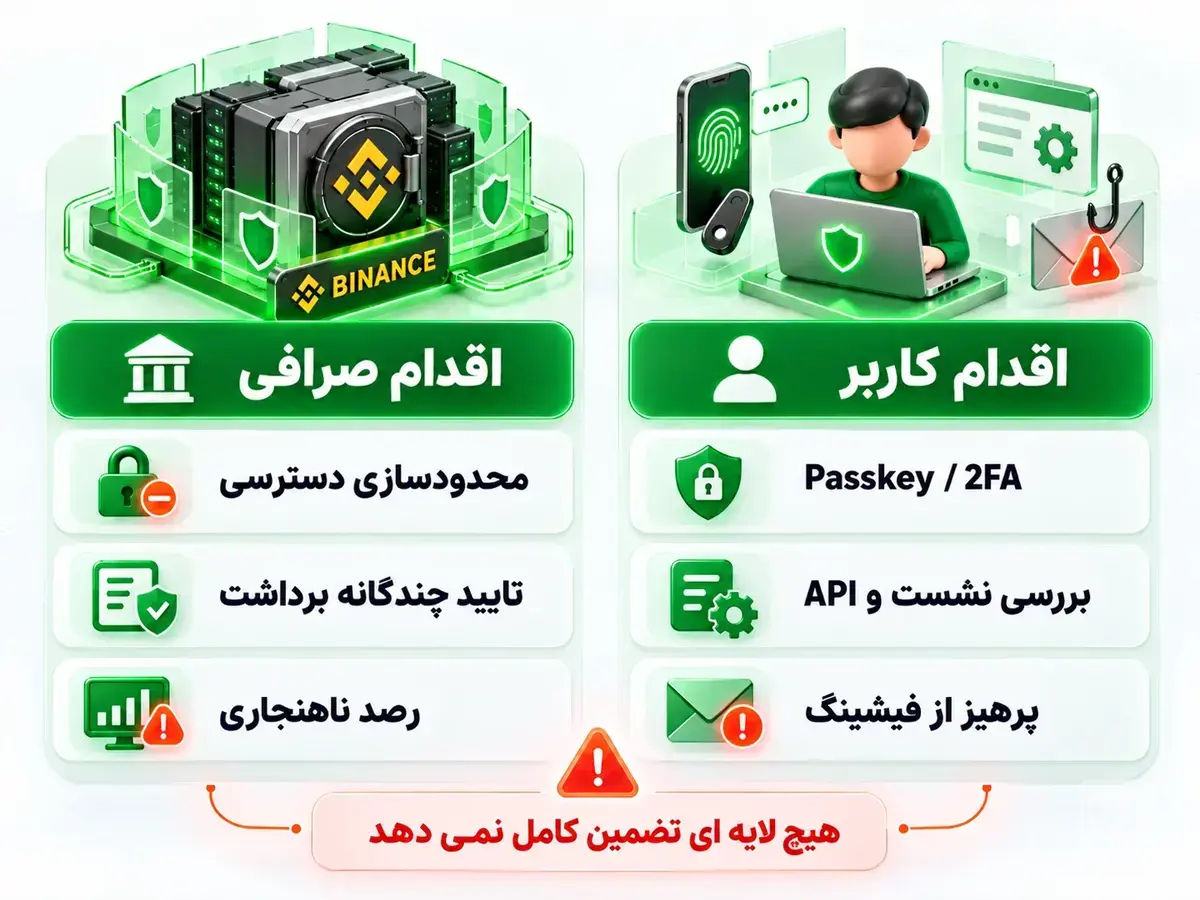
این حادثه یادآوری میکند که امنیت یک صرافی با نگهداری بخشی از سرمایه در کیف پول سرد یا فعال بودن تایید دومرحلهای تمام نمیشود. اگر سامانههای عملیاتی بتوانند بهتنهایی اختیار برداشتهای بزرگ ایجاد کنند، آلودگی یک دستگاه یا دسترسی نادرست به یک سرویس ممکن است پیامد مالی گستردهای داشته باشد.
برای کاهش چنین ریسکی، کسبوکارها باید دسترسی کارکنان و سرویسها را تا حد نیاز محدود کنند؛ محیط توسعه، عملیات و امضای تراکنش را از هم جدا نگه دارند؛ و برای انتقالهای حساس از تایید مستقل چندنفره، چندامضایی یا معماریهای مناسب مدیریت کلید استفاده کنند. همچنین سقف برداشت متناسب با ریسک، پایش رفتارهای غیرعادی، توقف اضطراری و محدود کردن موجودی کیف پول گرم به نیاز عملیاتی اهمیت دارد.
محافظت از دستگاههای کارکنان، ثبت و بررسی دسترسیها، تمرین واکنش به رخداد و ارزیابی مستقل امنیت هم ضروری است. اینها اقدامهای پیشنهادی برای صنعت هستند؛ از خبر فعلی نمیتوان نتیجه گرفت بایننس حتما همه این کنترلها را نداشته است. کیفیت اجرا و نحوه همکاری کنترلها، همانقدر مهم است که وجود اسمی آنها.
کاربران برای کاهش خطر هک صرافی چه کار کنند؟
اول دو ریسک را از هم جدا کنیم: سرقت اطلاعات ورود به حساب خودمان و نفوذ به سیستم صرافی. با گذرواژه مناسب و احراز هویت دومرحلهای میتوانیم احتمال خطر اول را کمتر کنیم، اما با این کارها امنیت زیرساخت صرافی تضمین نمیشود.
برای محافظت از حساب، این کارها را به شکل منظم انجام دهیم:
- ورود به حساب: گذرواژه اختصاصی و قوی انتخاب کنیم و اگر سرویس پشتیبانی میکند، از Passkey یا تایید دومرحلهای مقاوم در برابر فیشینگ استفاده کنیم.
- دسترسیهای فعال: دستگاهها، نشستها، کلیدهای API و مجوزهای معاملاتی را دورهای بررسی و موارد غیرضروری را لغو کنیم.
- برداشت: اگر صرافی فهرست آدرسهای مجاز برداشت دارد، شرایط فعالسازی آن را بررسی کنیم.
بعد از هر خبر هک، احتمال افزایش پیامهای جعلی «بازگرداندن دارایی» یا «احراز هویت فوری» وجود دارد. برای دریافت خسارت یا رفع مسدودی، روی لینک پیام ناشناس کلیک نکنید و عبارت بازیابی، رمز یکبارمصرف یا کد پشتیبان را در اختیار هیچ پشتیبانی قرار ندهید. اطلاعیهها را از داخل برنامه یا دامنه رسمی که خودتان میشناسید بررسی کنید، نه از لینکی که در شبکه اجتماعی به دستتان رسیده است.
آیا انتقال تمام دارایی به کیف پول شخصی راهحل است؟
نگهداری دارایی در صرافی یعنی بخشی از کنترل اجرایی برداشت و حفاظت از کلیدها به ارایهدهنده سپرده میشود. کیف پول غیرحضانتی این وابستگی را کم میکند، ولی مسوولیت عبارت بازیابی، امنیت دستگاه و تایید تراکنش را مستقیم بر عهده صاحب دارایی میگذارد. اشتباه در انتقال یا افشای عبارت بازیابی هم ممکن است جبرانناپذیر باشد.
بهتر است مقدار دارایی نگهداریشده در هر سرویس با نیاز معاملاتی و توان مدیریت ریسک خودتان تناسب داشته باشد. تنوع در شیوه نگهداری ممکن است اثر یک نقطه شکست را محدود کند، اما تصمیم عجولانه برای جابهجایی سرمایه، بهویژه هنگام اختلال برداشت، میتواند خطر تازهای ایجاد کند.
کاربران ایرانی باید به چه نکتهای بیشتر توجه کنند؟
برای کاربران ساکن ایران، خطر امنیت سایبری تنها مساله نیست. شرایط خدمات صرافیهای خارجی، محدودیت جغرافیایی، وضعیت احراز هویت و امکان برداشت ممکن است بر دسترسی به دارایی اثر بگذارد. تابعیت، محل اقامت و نشانی اینترنتی کاربر الزاما یک معنی ندارند و امکان ثبتنام اولیه یا ورود با VPN، مجاز بودن خدمات یا برداشت بدون مانع را ثابت نمیکند. بررسی شرایط رسمی پلتفرم باید بخشی از تصمیم نگهداری سرمایه باشد.
چه پرسشهایی درباره هک بایننس هنوز بیپاسخ است؟
تا زمان این بررسی، گزارش فنی نهایی از زنجیره کامل نفوذ و نقش هر نقطه آسیبدیده منتشر نشده است. همچنین نتیجه نهایی بازیابی داراییهای مسدودشده، نحوه اجرای تعهد جبران خسارت و وضعیت پایدار برداشتها به اطلاعیهها و دادههای بعدی وابسته است. خود بایننس گفته گزارش پس از حادثه را پس از تایید شواهد فنی منتشر میکند.
از این حادثه یک درس روشن میگیریم: حفاظت از رمز عبور و فعالکردن تایید دومرحلهای ضروری است، اما ریسک نگهداری دارایی در زیرساخت یک صرافی را از بین نمیبرد. لازم است کنترلهای برداشت، شفافیت ذخایر و امکان پیگیری اختلال را هم بسنجیم. این گزارش بر اساس اطلاعات بررسیشده تا ۳۱ اکتبر ۲۰۲۶ (۹ آبان ۱۴۰۵) نوشته شده و برای ارزیابی وضعیت بعدی باید به اطلاعیههای تازه مراجعه کنیم.
سوالات متداول
۱. آیا هک بایننس یعنی حساب شخصی من هم هک شده است؟
خیر. این حادثه طبق اطلاعیهها مربوط به زیرساخت کیف پولهای گرم صرافی است. اگر در حساب خود ورود یا برداشت ناشناخته میبینید، از مسیر رسمی سرویس آن را پیگیری کنید.
۲. اگر پیام دریافت غرامت هک بایننس دریافت کنم، چه کار کنم؟
روی لینکهای ناشناس کلیک نکنید و هیچ کد ورود، عبارت بازیابی یا اطلاعات محرمانهای ندهید. هر طرح احتمالی جبران فقط باید از اطلاعیه و کانال رسمی صرافی تایید شود.
۳. آیا فعال کردن تایید دومرحلهای از دارایی من در برابر هک خود صرافی محافظت میکند؟
تایید دومرحلهای خطر ورود غیرمجاز به حساب را کاهش میدهد، اما جلوی حمله به زیرساخت نگهداری دارایی صرافی را بهتنهایی نمیگیرد.