
اگر موجودی کیف پولتان بدون اجازه جابهجا شده، اول باید بفهمید کلید یا عبارت بازیابی افشا شده، مجوز خرجکردن به قرارداد مشکوک دادهاید یا دستگاهتان آلوده است. راه برخورد با این وضعیتها یکسان نیست. در این راهنما نشانههای هک کیف پول ارز دیجیتال، روش محدودکردن خسارت و کارهایی را که بعد از سرقت میتوان انجام داد، مرور میکنیم.
یک نکته را از ابتدا روشن کنیم: انتقال تاییدشده روی بلاکچین معمولا قابل بازگشت نیست. پس اولویت این است که دسترسی غیرمجاز ادامه پیدا نکند و موجودی باقیمانده را از خطر دور کنیم، نه اینکه به وعده بازگرداندن فوری دارایی اعتماد کنیم.
اگر کیف پول ارز دیجیتال هک شد، اولین اقدام چیست؟
اگر تراکنشی را نمیشناسید یا عبارت بازیابی را در یک صفحه مشکوک وارد کردهاید، این مراحل را با توجه به نوع خطر انجام دهید:
- تراکنش را بررسی کنید: آدرس عمومی کیف پول یا هش تراکنش را در اکسپلورر معتبر شبکه وارد کنید. زمان، گیرنده، مقدار و نوع عملیات را با فعالیت خودتان تطبیق دهید.
- در صورت افشای کلید یا عبارت بازیابی: کیف پول قدیمی را ناامن فرض کنید. روی دستگاه امن، کیف پول تازهای با عبارت بازیابی جدید بسازید و اگر امکان دارد، موجودی باقیمانده را با دقت به آدرس جدید منتقل کنید.
- در صورت مجوز مشکوک یک قرارداد: دسترسی خرجکردن توکن را در ابزار معتبر همان شبکه بررسی و مجوز ناخواسته را لغو کنید. اگر کلید خصوصی افشا شده باشد، لغو مجوز کافی نیست.
- در صورت آلودگی دستگاه: از ساخت کیف پول جدید یا تغییر رمزها روی همان دستگاه مشکوک خودداری کنید و ابتدا از دستگاه دیگری که ایمن است استفاده کنید.
- شواهد را نگه دارید: هش تراکنش، آدرسها، زمان رخداد، نشانی سایت و پیامهای مشکوک را ثبت کنید؛ اما عبارت بازیابی و کلید خصوصی را برای هیچ فردی نفرستید.
اگر موجودی بهمحض واریز مبلغی برای کارمزد دوباره برداشت میشود، احتمال فعالیت ابزار برداشت خودکار وجود دارد. در این وضعیت، واریز پول تازه به کیف پول آسیبدیده برای پرداخت کارمزد هم خطر دارد. پیش از چنین اقدامی راهنمای رسمی کیف پول مربوط را بررسی کنید.
از کجا بفهمیم کیف پول واقعا هک شده است؟
کمشدن عدد موجودی در اپلیکیشن همیشه به معنی سرقت نیست. انتخاب شبکه اشتباه، مخفیشدن یک توکن یا خطای نمایش هم میتواند باعث نگرانی شود. وضعیت را با دادههای بلاکچین مقایسه کنید.
- انتقال خروجی ناشناس: اکسپلورر شبکه انتقال تاییدشدهای نشان میدهد که گیرنده یا مبلغش را نمیشناسید.
- خرجشدن توکن بدون ارسال مستقیم: ممکن است قراردادی که قبلا مجوز خرجکردن گرفته، از آن دسترسی استفاده کرده باشد.
- هشدارهای ناخواسته: پنجره امضا یا درخواست اتصال بیدلیل ظاهر میشود. این نشانه نیازمند بررسی است، اما بهتنهایی هک را اثبات نمیکند.
- اختلاف موجودی برنامه و اکسپلورر: اگر دارایی در زنجیره وجود دارد ولی در برنامه نشان داده نمیشود، ابتدا شبکه، آدرس و تنظیمات نمایش توکن را بررسی کنید.
اکسپلورر نشان میدهد چه تراکنشی رخ داده است، نه اینکه چه کسی پشت آن بوده. برای بررسی علت باید تاریخچه اتصالها، مجوزها و وضعیت دستگاه را هم در نظر بگیریم.
کیف پول ارز دیجیتال چگونه هک یا تخلیه میشود؟
سرقت عبارت بازیابی یا کلید خصوصی
عبارت بازیابی در بسیاری از کیف پولها امکان دسترسی دوباره به کلیدهای دارایی را فراهم میکند. اگر کاربر آن را در صفحه جعلی «بازیابی حساب» وارد کند یا تصویری از آن در فضای ابری فاش شود، مهاجم ممکن است بدون در اختیار داشتن گوشی دارایی را منتقل کند. تغییر رمز برنامه این نوع دسترسی را قطع نمیکند. در راهنمای عبارت بازیابی کیف پول ارز دیجیتال روش نگهداری امن آن را توضیح دادهایم.
امضای مجوز مخرب و دسترسی قرارداد به توکنها
در شبکههایی مانند اتریوم، بعضی برنامهها برای استفاده از توکن از شما مجوز خرجکردن میخواهند. اگر قرارداد ناشناسی اجازه برداشت مقدار زیادی توکن بگیرد، ممکن است بعدا همان توکنها را منتقل کند. در این حالت لزوما عبارت بازیابی افشا نشده است؛ گاهی خود کاربر مجوز ناخواستهای را امضا کرده است.
لغو مجوز خرجکردن میتواند دسترسی آینده همان قرارداد را محدود کند، اما توکنهای منتقلشده را برنمیگرداند. هر امضای مخربی هم یک مجوز ساده نیست؛ اگر مفهوم درخواست را نمیدانید، بدون بررسی دوباره آن را تایید نکنید.
بدافزار، افزونه جعلی و تغییر آدرس مقصد
بدافزار یا افزونه جعلی کیف پول ممکن است دادههای حساس را بخواند یا آدرس گیرنده کپیشده را با آدرس دیگری عوض کند. تنها دیدن چند نویسه اول و آخر آدرس برای همه حملهها کافی نیست. نشانی مقصد و جزییات تراکنش را روی دستگاه امن یا از مسیری مستقل بررسی کنید.
فیشینگ و پشتیبانی تقلبی
پیامهایی مانند «کیف پولتان مسدود شده» یا «برای دریافت جایزه فورا حساب را متصل کنید» معمولا برای ایجاد عجله استفاده میشوند. سایت مشابه برند اصلی، درخواست عبارت بازیابی یا نصب برنامه کنترل از راه دور از نشانههای هشدار است. برای آشنایی با سایر تهدیدها، راهنمای جامع امنیت ارز دیجیتال را بخوانید.
افشای عبارت بازیابی با مجوز مخرب چه تفاوتی دارد؟
قبل از تصمیم برای انتقال دارایی یا لغو دسترسیها باید مشخص کنیم مهاجم احتمالا چه اختیاری دارد:
- عبارت بازیابی یا کلید خصوصی افشاشده: امکان امضای تراکنش جدید وجود دارد. راهکار اصلی، ساخت کیف پول مستقل با کلیدهای تازه و کنارگذاشتن کیف پول آسیبدیده است.
- مجوز خرجکردن توکن: دسترسی ممکن است به توکن و قرارداد معینی محدود باشد. در موارد مناسب، لغو همان مجوز از خرجشدن بیشتر توکن جلوگیری میکند.
- حساب امانی در صرافی: کنترل دارایی و فرآیند برداشت با خود صرافی است؛ از مسیر رسمی آن درخواست بررسی امنیت حساب و در صورت امکان محدودکردن برداشت کنید.
گاهی نوع امضا یا علت برداشت روشن نیست. در چنین شرایطی بهجای اتصال کیف پول به ابزارهای ناشناخته، اطلاعات رسمی کیف پول و سوابق تراکنش را بررسی کنید.
آیا میتوان ارز دیجیتال دزدیدهشده را برگرداند؟
وقتی تراکنش روی شبکه تایید شده، معمولا هیچ دکمهای برای بازگرداندن آن وجود ندارد. ردیابی تراکنش با پسگرفتن دارایی فرق دارد. اکسپلورر مسیر انتقال را نشان میدهد، اما کنترل آدرس گیرنده را به شما نمیدهد.
اگر دارایی به یک صرافی متمرکز رسیده باشد، ارایه فوری هش تراکنش، آدرس و مدارک به پشتیبانی رسمی و مراجع رسیدگی ممکن است برای بررسی پرونده مفید باشد. مسدودسازی احتمالی به شرایط پرونده و همکاری سرویس بستگی دارد و تضمین ندارد.
به افرادی که با پرداخت «کارمزد بازیابی»، «هزینه فعالسازی» یا دریافت عبارت بازیابی وعده بازگرداندن قطعی میدهند اعتماد نکنید. قربانیان سرقت ممکن است دوباره هدف کلاهبرداری قرار بگیرند.
پس از هک چه شواهدی جمع کنیم و کجا گزارش دهیم؟
حتی اگر دارایی برنگردد، مدارک دقیق برای پیگیری و بررسی علت حادثه ارزش دارند. بهتر است این اطلاعات را در جایی امن نگه دارید:
- اطلاعات روی زنجیره: نام شبکه، آدرسهای عمومی مبدا و مقصد، هش تراکنش، مقدار و زمان حدودی انتقال.
- ردپای ارتباط با مهاجم: نشانی سایت، شناسه حساب پیامرسان، پیامها و رسیدهای مرتبط؛ بدون انتشار کلید خصوصی یا اطلاعات ورود.
- مسیر پیگیری: گزارش به پشتیبانی رسمی سرویس درگیر و در صورت لزوم ارایه مدارک به مراجع قانونی ذیربط.
عبارت بازیابی را حتی برای کسی که خود را کارشناس امنیت یا پشتیبانی معرفی میکند نفرستید. درخواست دسترسی مستقیم به کیف پول برای «بررسی پرونده» میتواند شروع سرقت دیگری باشد.
برای جلوگیری از هک دوباره کیف پول چه کنیم؟
ساخت کیف پول تازه کافی نیست، اگر همان خطای قبلی دوباره تکرار شود. مسیر احتمالی نفوذ را هم بررسی کنید:
- نسخه پشتیبان آفلاین: عبارت بازیابی را در عکس، پیامرسان، ایمیل یا سایتهای ناشناس نگه ندارید.
- نرمافزار رسمی: افزونهها و برنامهها را از منبع معتبر نصب کنید، نرمافزارهای مشکوک را کنار بگذارید و سیستمعامل را بهروز نگه دارید.
- موجودی روزمره محدود: پولی را که برای تعامل با برنامههای آنلاین نیاز ندارید، در محیطی با دسترسی محدودتر نگهداری کنید.
- مجوزهای کنترلشده: قبل از امضا، گیرنده و سقف اجازه خرجکردن را ببینید و مجوزهای قدیمی را در مسیر قابلاعتماد بررسی کنید.
- حسابهای مرتبط: ایمیل و حساب صرافی را هم ایمن کنید و هرجا امکان دارد روش ورود دومرحلهای قوی فعال کنید.
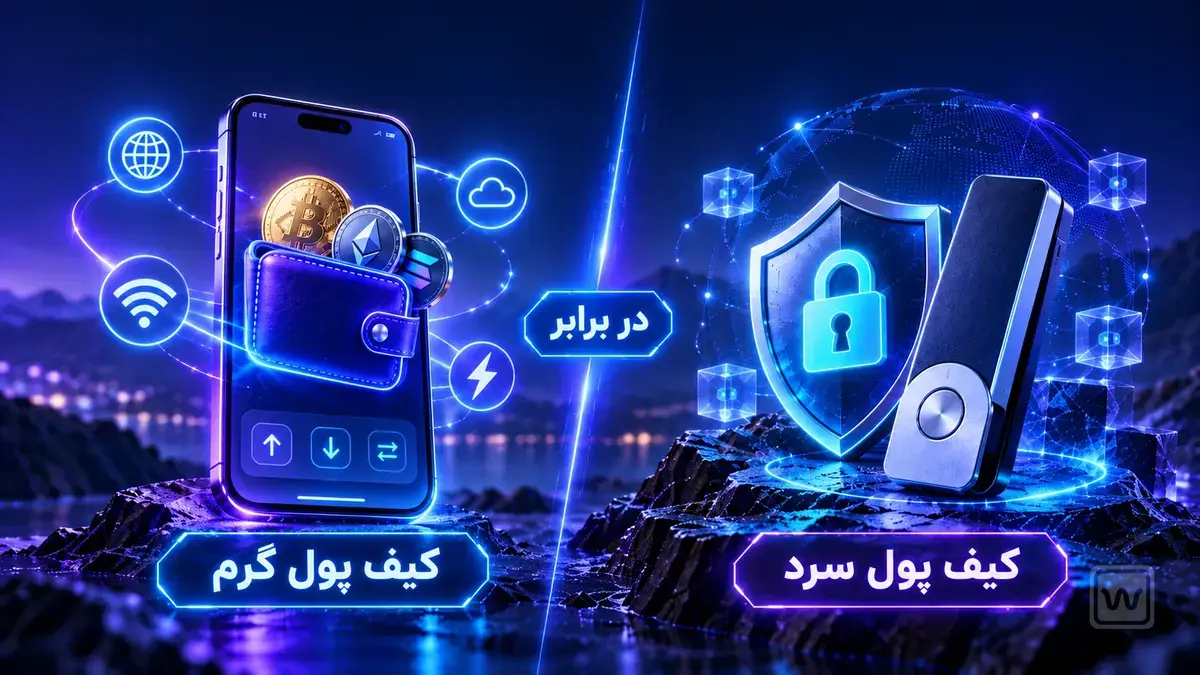
کیف پول سرد میتواند کلید خصوصی را از دستگاه آنلاین جدا کند، اما تایید یک درخواست مخرب همچنان خطرناک است. برای شناخت تفاوت این روشها، راهنمای کیف پول گرم، سرد، شخصی و امانی را بخوانید؛ اینجا تمرکز ما روی پیشگیری از سرقت است.
چکلیست کوتاه قبل از اتصال کیف پول و تایید تراکنش
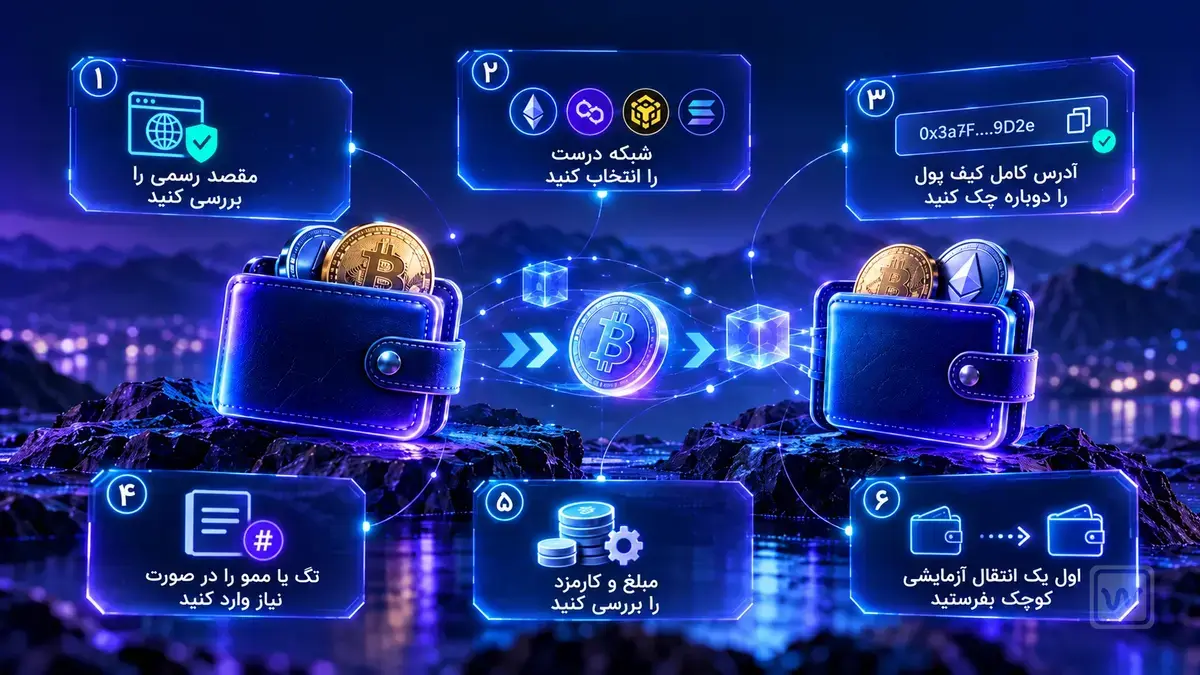
بخش مهمی از خطاهای پرهزینه را میتوان پیش از امضا متوقف کرد. هر بار این چند مورد را بررسی کنید:
- منبع درخواست: آیا خودتان وارد دامنه رسمی شدهاید یا از لینک ناشناس و تبلیغ به آن رسیدهاید؟
- نوع امضا: آیا پیام عادی است، مجوز خرجکردن توکن است یا انتقال مستقیم؟ اگر روشن نیست، تایید نکنید.
- شبکه و گیرنده: آدرس کامل، شبکه، مبلغ و سقف مجوز را بررسی کنید. برای انتقال مهم، در صورت امکان از تراکنش آزمایشی استفاده کنید.
- فشار زمانی: وعده جایزه فوری، تهدید مسدودی حساب و درخواست عبارت بازیابی نشانههای خطرند.
جمعبندی؛ اول آسیب بیشتر را متوقف کنیم
در مواجهه با هک کیف پول ارز دیجیتال، اولین کار تشخیص نوع دسترسی غیرمجاز است. اگر عبارت بازیابی افشا شده، کیف پولی با کلیدهای جدید لازم داریم؛ اگر فقط مجوز خرجکردن مشکوک داده شده، ممکن است لغو آن از برداشتهای بعدی جلوگیری کند. هیچکدام انتقال تاییدشده قبلی را بهصورت خودکار برنمیگرداند. حفاظت از موجودی باقیمانده و دورماندن از کلاهبرداری بازیابی باید در اولویت باشد.
سوالات متداول درباره هک کیف پول ارز دیجیتال
۱. اگر کیف پول هک شود، تغییر رمز برنامه کافی است؟
اگر عبارت بازیابی یا کلید خصوصی افشا شده باشد، خیر. کسی که این اطلاعات را دارد میتواند روی دستگاه دیگری به دارایی دسترسی پیدا کند. کیف پول جدید با عبارت بازیابی مستقل لازم است.
۲. اگر فقط مجوز قرارداد مخرب داده باشم، باید کیف پول تازه بسازم؟
همیشه نه. اگر خطر فقط به اجازه خرجکردن توکن محدود باشد، لغو آن ممکن است دسترسی آینده قرارداد را ببندد. اگر کلید خصوصی افشا شده یا نوع امضا مشخص نیست، این اقدام بهتنهایی کافی نیست.
۳. چرا هر بار به کیف پول ارز میفرستم، بلافاصله ناپدید میشود؟
ممکن است مهاجم با دسترسی به کلید، ابزار برداشت خودکار فعال کرده باشد. واریز مبلغ تازه، حتی برای کارمزد، میتواند به سرقت دوباره منجر شود؛ قبل از اقدام راهنمای رسمی کیف پول را بررسی کنید.
۴. آیا هش تراکنش برای بازگرداندن رمزارز دزدیدهشده کافی است؟
خیر. هش تراکنش برای ردیابی و ثبت گزارش مهم است اما تراکنش تاییدشده را برنمیگرداند. پیگیری در صرافی یا مرجع قانونی به شرایط پرونده وابسته است و نتیجه تضمینی ندارد.
۵. آیا کیف پول سختافزاری جلوی تمام هکها را میگیرد؟
خیر. نگهداری آفلاین کلید خصوصی خطر بدافزار را کاهش میدهد، اما افشای عبارت بازیابی یا تایید امضای مخرب همچنان ممکن است به سرقت منجر شود.