
برای محافظت از هویت آنلاین، سه کار را در اولویت بگذارید: برای حسابهای مهم رمز عبور منحصربهفرد داشته باشید، ورود دومرحلهای یا Passkey را فعال کنید و پیش از بازکردن لینک یا فرستادن اطلاعات شخصی، مقصد را بررسی کنید. امنیت اینترنت فقط مقابله با هکر نیست؛ جلوگیری از سوءاستفاده از مدارک، شماره تلفن، حسابهای مالی و اعتبار شما هم بخشی از آن است.
این راهنما بر اقداماتی تمرکز دارد که با عوضشدن اپلیکیشنها و شبکههای اجتماعی هم معتبر میمانند. اگر از صرافی ارز دیجیتال یا کیف پول استفاده میکنید، بخشهای مربوط به بازیابی حساب و محافظت از عبارت بازیابی برایتان اهمیت بیشتری دارد.
هویت آنلاین چیست و دقیقاً از چه چیزهایی محافظت میکنیم؟
هویت دیجیتال ترکیبی از اطلاعاتی است که برای شناسایی یا دسترسی به شما استفاده میشود: ایمیل و شماره تلفن، اطلاعات پروفایل، حسابهای بانکی و صرافی، مدارک احراز هویت، رمزهای عبور، نشستهای فعال، تصاویر شخصی و ردپای فعالیتهای اینترنتی. یک داده بهتنهایی شاید خطرناک به نظر نرسد، اما ترکیب چند داده میتواند زمینه جعل هویت یا بازیابی غیرمجاز حساب را فراهم کند.
مثلاً فردی که به ایمیل شما وارد شود، شاید بتواند پیام بازنشانی رمز سایر حسابها را هم دریافت کند. به همین علت، ایمیل اصلی و روشهای بازیابی آن باید در بالاترین اولویت حفاظت باشند.
۱. رمز عبور طولانی، تصادفی و منحصربهفرد انتخاب کنید
استفاده از یک رمز مشترک برای چند سرویس، خطر «استفاده دوباره از اطلاعات افشاشده» را ایجاد میکند: مهاجم رمزی را که از یک وبسایت نشت کرده، روی سرویسهای دیگر امتحان میکند. برای هر حساب، یک رمز متفاوت بسازید و آن را در مدیر رمز عبور معتبر ذخیره کنید.
برای حسابهایی که رمز عبور لازم دارند، عبارت طولانی یا رمز تصادفی ترجیح دارد؛ صرف اضافهکردن یک علامت تعجب به یک رمز کوتاه و قابل حدس، آن را امن نمیکند. راهنمای CISA استفاده از رمزهای طولانی، تصادفی و یکتا را توصیه میکند. راهنمای هویت دیجیتال NIST نیز بر طول و مقابله با رمزهای شناختهشده یا افشاشده تأکید دارد، نه اجبار به ترکیب مصنوعی همه انواع کاراکترها.
- برای ایمیل اصلی، حسابهای مالی و مدیر رمز عبور از رمزهای کاملاً مستقل استفاده کنید.
- رمز را از طریق پیامرسان برای خودتان یا دیگران نفرستید و در یادداشت بدون حفاظت نگه ندارید.
- اگر سرویس خبر نشت داده منتشر کرد یا نشانه نفوذ دیدید، رمز همان حساب و حسابهای دارای رمز مشترک را تغییر دهید.
۲. میان Passkey، اپ احراز هویت و پیامک تفاوت بگذارید
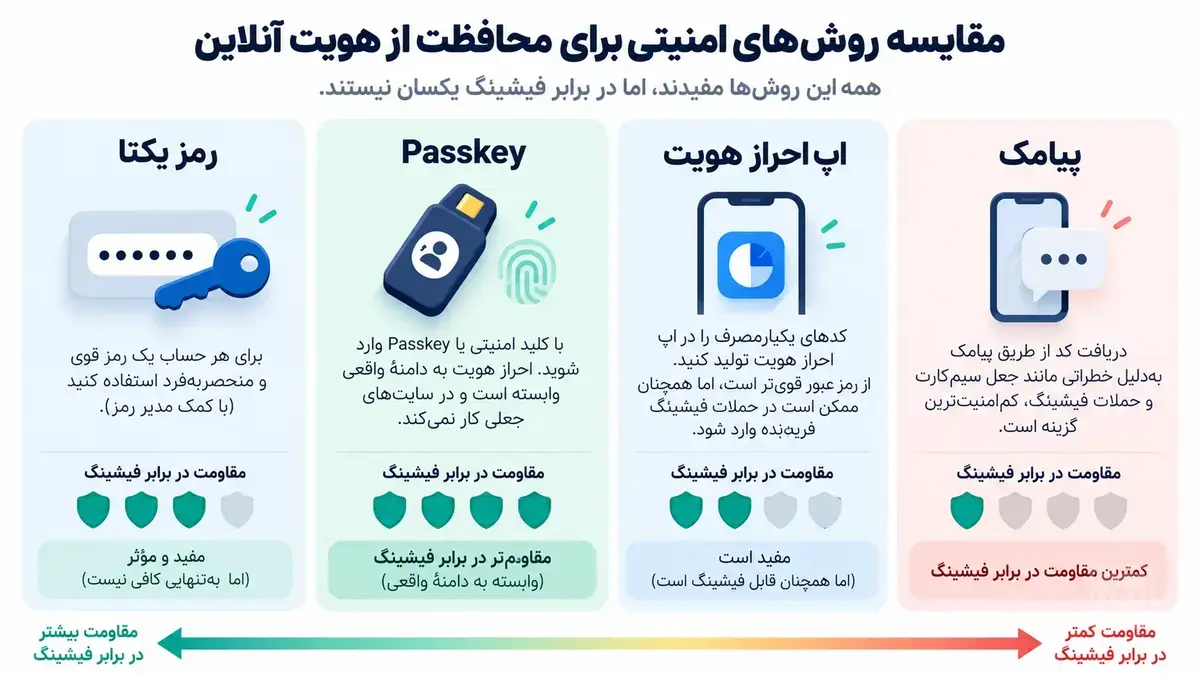
ورود دومرحلهای یک مانع اضافه ایجاد میکند؛ اما هر روش به یک اندازه در برابر فیشینگ مقاوم نیست. Passkey و کلیدهای امنیتی استاندارد FIDO به دامنه واقعی سرویس وابستهاند و نسبت به واردکردن دستی کد در صفحه جعلی مقاومترند. کدهای یکبارمصرف اپ احراز هویت هم مفیدند، ولی اگر آنها را در سایت فیشینگ وارد کنید ممکن است سوءاستفاده شوند. پیامک بهدلیل خطر تعویض سیمکارت یا رهگیری و مهندسی اجتماعی، انتخاب اول حسابهای بسیار حساس نیست.
اگر سرویس Passkey یا کلید امنیتی را پشتیبانی میکند، آن را در اولویت قرار دهید. در غیر این صورت اپ تولید کد بهتر از نداشتن لایه دوم است؛ اگر تنها گزینه پیامک باشد، فعالکردن آن معمولاً از ورود صرفاً با رمز بهتر است. کدهای پشتیبان را جدا از دستگاه اصلی و در محل امن نگه دارید.
۳. ایمیل و راههای بازیابی حساب را جدی بگیرید
وقتی مهاجم کنترل ایمیل اصلی را به دست بیاورد، ممکن است برای حسابهای دیگر درخواست بازنشانی رمز بدهد. فهرست دستگاههای واردشده، نشستهای باز، ایمیل بازیابی، شماره بازیابی و قوانین انتقال خودکار پیامها را دورهای مرور کنید. برای حسابهای بسیار مهم، یک روش بازیابی مستقل و مطمئن تعریف کنید تا گمشدن گوشی به قفلشدن دائمی حساب منجر نشود.
۴. فیشینگ را از روی درخواست و مقصد بشناسید، نه فقط ظاهر پیام
ایمیل یا پیام جعلی همیشه پر از غلط املایی نیست. مهاجم ممکن است از نام آشنا، طراحی حرفهای، تماس تلفنی یا حتی صدای تقلیدشده برای گرفتن رمز، کد ورود یا اطلاعات مالی استفاده کند. هشدار «حساب شما تا چند دقیقه دیگر مسدود میشود»، پیشنهاد سود غیرعادی یا درخواست ارسال کد 2FA نشانه نیاز به بررسی مستقل است.
- آدرس سایت را خودتان وارد کنید یا اپ را از مسیر شناختهشده باز کنید؛ به لینک پیام عجولانه اعتماد نکنید.
- قبل از ورود، دامنه دقیق را ببینید؛ وجود HTTPS بهتنهایی به معنای معتبر بودن کسبوکار نیست.
- درخواست رمز، کد یکبارمصرف یا عبارت بازیابی کیف پول را از سوی پشتیبان واقعی فرض نکنید.
- اگر پیام مشکوک بود، از کانال رسمی و مستقل سرویس موضوع را پیگیری کنید.
۵. گوشی، رایانه و برنامهها را بهروز و محدود نگه دارید
سیستمعامل و مرورگر قدیمی ممکن است آسیبپذیری شناختهشده داشته باشند. بهروزرسانی خودکار را فعال کنید، اپ را از منبع معتبر نصب کنید و دسترسیهای غیرضروری به مخاطبان، موقعیت مکانی، فایلها و دوربین را لغو کنید. قفل صفحه با رمز مناسب، رمزگذاری دستگاه و قابلیت پیداکردن یا پاککردن از راه دور در صورت سرقت نیز مهماند.
آنتیویروس معتبر میتواند بخشی از تهدیدها را شناسایی کند، اما جای نصب امن، بهروزرسانی و رفتار محتاطانه را نمیگیرد. افزونههای مرورگر را هم مانند نرمافزارهای مستقل بررسی کنید؛ بعضی از آنها به دادههای صفحات دسترسی گسترده دارند.
۶. VPN چه کاری میکند و چه کاری نمیکند؟
VPN ترافیک میان دستگاه و سرویس VPN را رمزگذاری میکند و میتواند دید شبکه محلی به بخشی از ارتباطات را کاهش دهد، اما شما را ناشناس یا در برابر همه حملات مصون نمیکند. ارائهدهنده VPN ممکن است به برخی فرادادههای اتصال دسترسی داشته باشد و فیشینگ، بدافزار، حساب دزدیدهشده یا سایتی که خودتان اطلاعات را در آن وارد میکنید همچنان خطر محسوب میشود.
در وایفای عمومی، به نام شبکه دقت کنید، اتصال خودکار به شبکههای ناشناس را خاموش کنید و ترجیحاً امور مالی حساس را با اتصال مطمئن انجام دهید. مرورگر امن و HTTPS مفیدند، اما هیچکدام مجوز بیدقتی نیستند.
۷. هویت شخصی و دارایی رمزارزی را با یک روش یکسان مدیریت نکنید
در حساب صرافی، ایمیل، روش ورود، برداشت و تنظیمات امنیتی اهمیت دارند؛ در کیف پول غیرحضانتی، کلید خصوصی و عبارت بازیابی نقش تعیینکنندهای دارند. پشتیبانی واقعی برای رفع مشکل هیچوقت نباید از شما بخواهد عبارت بازیابی را در سایت یا گفتوگو وارد کنید. تصویربرداری از عبارت بازیابی و ذخیره آن در گالری، ایمیل یا فضای ابری بدون حفاظت، ریسک افشا را بالا میبرد.
برای تراکنشهای رمزارزی، علاوه بر امنیت حساب، آدرس و شبکه مقصد را هم مستقل بررسی کنید. اشتباه در شبکه یا آدرس با تغییر رمز حساب جبران نمیشود؛ چون تراکنش بلاکچینی ممکن است برگشتناپذیر باشد.
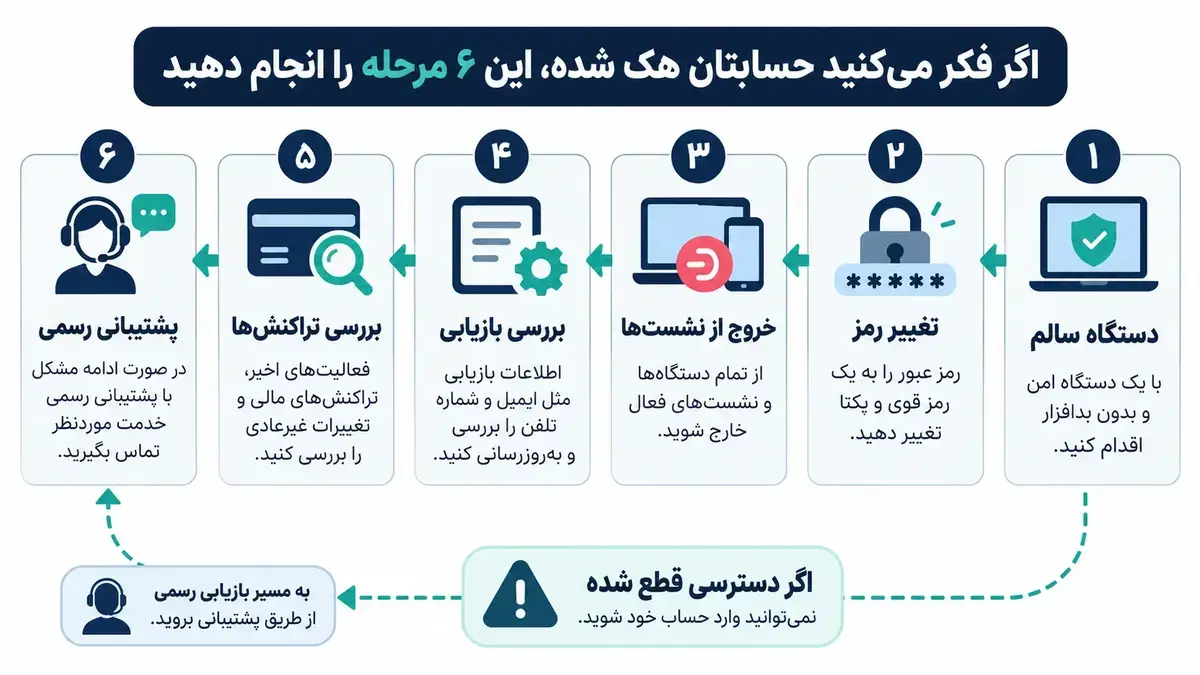
۸. اگر احتمال میدهید حساب هک شده، از کجا شروع کنید؟
در اولین فرصت از دستگاهی که به سلامت آن اعتماد دارید وارد حساب شوید. اگر هنوز دسترسی دارید، رمز را عوض کنید و نشستهای ناشناس را ببندید؛ سپس روشهای بازیابی و احراز هویت دومرحلهای را بررسی کنید. اگر دسترسی از بین رفته، از مسیر رسمی بازیابی سرویس اقدام کنید و همزمان حسابهای وابسته به ایمیل یا رمز مشابه را ایمن کنید.
- رمز را از دستگاه سالم تغییر دهید و نشستها و توکنهای دسترسی ناشناس را لغو کنید.
- ایمیل بازیابی، شماره تلفن، Passkeyها و روشهای ورود اضافی را کنترل کنید.
- تاریخچه ورود، پیامهای ارسالشده و تراکنشها را برای تشخیص سوءاستفاده بررسی کنید.
- اگر حساب مالی یا صرافی درگیر است، سریعاً با پشتیبانی رسمی و در صورت نیاز بانک تماس بگیرید.
- از دادههای مهم نسخه پشتیبان نگه دارید و احتمال آلودگی دستگاه را بررسی کنید.
چکلیست دورهای امنیت هویت آنلاین
ماهانه یکبار نشستهای فعال حسابهای مهم و دسترسی اپها را مرور کنید؛ پس از دریافت هشدار نشت داده، رمز مربوط را تغییر دهید؛ و هر چند وقت یکبار راههای بازیابی و محل نگهداری کدهای پشتیبان را آزمایش کنید. هدف این نیست که هیچ خطری باقی نماند؛ هدف این است که یک اشتباه کوچک به زنجیرهای از خسارتها تبدیل نشود.
جمعبندی
بهترین نقطه شروع، ایمنکردن ایمیل اصلی و حسابهای مالی است: رمزهای یکتا، ورود مقاوم در برابر فیشینگ، بهروزرسانی منظم و شناخت درخواستهای جعلی. سپس دسترسی برنامهها و روشهای بازیابی را بررسی کنید. این کارها مستقل از نام شبکه اجتماعی یا کیف پولی که استفاده میکنید، ارزش خود را حفظ میکنند.
سؤالات متداول
1. اگر گوشی حاوی Passkey گم شود، دسترسی به حساب برای همیشه از بین میرود؟
نه لزوماً. بعضی Passkeyها از طریق مدیر اعتبارنامه بین دستگاههای مورداعتماد همگام میشوند و برخی فقط در یک کلید یا دستگاه ذخیرهاند. قبل از گمشدن دستگاه، روش بازیابی و Passkey پشتیبان سرویس را بررسی کنید.
2. اگر عکس مدرک هویتی را در یک سایت مشکوک بارگذاری کرده باشیم، چه کنیم؟
آدرس سایت، زمان و شواهد را ثبت کنید و هر حساب مرتبط را از مسیر رسمی بررسی کنید. اگر رمز یا کد ورود هم دادهاید فوراً آن را تغییر دهید. سوءاستفاده احتمالی از اطلاعات هویتی را از طریق نهاد یا خدمات مرتبط پیگیری کنید.
3. آیا پشتیبانی یک صرافی یا پیامرسان میتواند کد ورود دومرحلهای را از من بخواهد؟
کد یکبارمصرف، رمز عبور، Passkey یا عبارت بازیابی را برای شخصی که خود را پشتیبان معرفی میکند ارسال نکنید. برای اطمینان، گفتوگو را قطع کنید و از داخل اپ یا وبسایت رسمی با پشتیبانی تماس بگیرید.
4. آیا حذف پست یا عکس قدیمی از شبکه اجتماعی تمام نسخههای آن را پاک میکند؟
خیر. ممکن است اسکرینشات، نسخه ذخیرهشده یا بازنشر آن نزد دیگران باقی بماند. اطلاعات شناساییکننده را پیش از انتشار محدود کنید و در صورت سوءاستفاده از راه گزارش تخلف همان پلتفرم اقدام کنید.